


2026.9.18
情報漏洩対策セキュリティ対策評価制度の★3(星3)とは?取得の手順とセキュリティ専門家の要件を解説
取引先から求められて初めてセキュリティ対策評価制度を調べ始める企業は少なくないはずです。SCS評価制度とも呼ばれるこの制度は、経済産業省の監督のもとIPAが運営し、運用開始は2027年3月頃が予定されています。
本記事では★3(星3)が求める水準と対象になる企業、取得までの5ステップ、評価の内容、確認を担うSCSセキュリティ専門家の要件を解説します。
目次
セキュリティ対策評価制度の★3とは
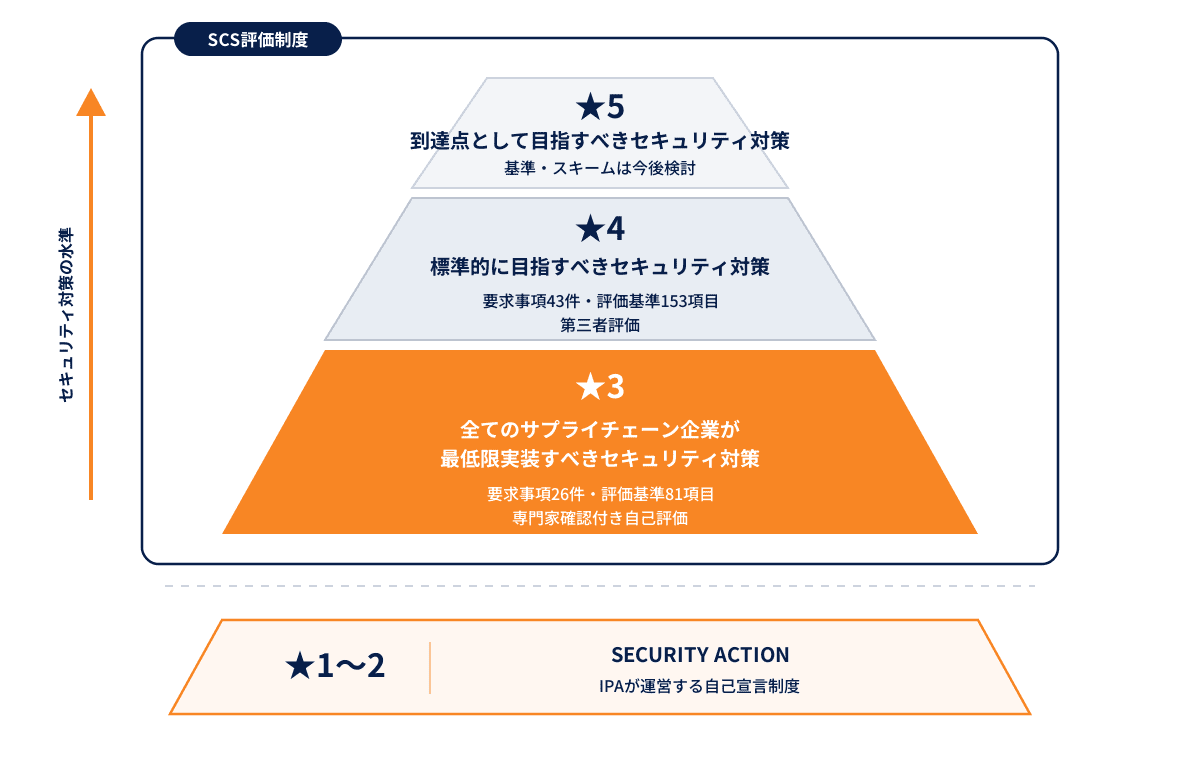
セキュリティ対策評価制度の★3は、一般的なサイバー攻撃に対処できる水準を示す評価区分です。★3から★5まである区分のうち最も基礎にあたり、すべてのサプライチェーン企業が最低限実装すべきセキュリティ対策として位置づけられています。
求められる要求事項は26件で、ガバナンスの整備から取引先管理、リスクの特定、攻撃の防御と検知、インシデントへの対応と復旧まで、7つの分野に分かれています。
関連記事:セキュリティ対策評価制度のチェックリスト|★3・★4の全43項目を解説
評価の方法は「専門家確認付き自己評価」です。★4以上と違って第三者機関の審査がなく、資格を持つSCSセキュリティ専門家の確認を受けたうえで自社が申請します。
| ★3 | ★4 | ★5 | |
|---|---|---|---|
| 想定される脅威 | 広く認知された脆弱性等を悪用する一般的なサイバー攻撃 | 供給停止等によりサプライチェーンに大きな影響をもたらす企業への攻撃、機密情報等の漏えいにより大きな影響をもたらす資産への攻撃 | 未知の攻撃も含めた高度なサイバー攻撃 |
| 対策の基本的な考え方 | 全てのサプライチェーン企業が最低限実装すべき対策 | サプライチェーン企業等が標準的に目指すべき対策 | さらに目指すべき高度な対策 |
| 要求事項数 | 26件 | 43件 | 今後検討 |
| 評価スキーム | 専門家確認付き自己評価 | 第三者評価 | 第三者評価 |
| 有効期間 | 1年 | 3年 | 今後検討 |
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」(2026年3月27日)p13
なお★1・★2について、SCS評価制度は要求事項を定めていません。制度構築方針は、この2つをIPAが運営する「SECURITY ACTION」に委ねています。
セキュリティ対策評価制度の★3の取得が求められる企業
★3は、すべてのサプライチェーン企業が最低限実装すべき対策として設けられた区分です。そのため対象は広く、多くの企業が該当します。ただし取引先から預かる情報やシステムの重みによっては、★3ではなく★4を求められる場合もあります。
★3の対象は業種や企業規模を問わずサプライチェーンを構成する企業
取引先から仕事を受けている企業であれば、業種も規模も関係なく★3の対象になります。制度が対策を求めるのは、2社間の契約で受注する側だからです。ふだん発注する立場の企業も、別の取引で受注する側になれば対象に入ります。
対象かどうかは、実際には取引先からの問い合わせという形で分かります。制度が想定しているのは、発注側が「この取引では★3が望ましい」と示したうえで、取引先が取得しているかを確認する使われ方です。★をまだ取得していない場合には、★3の要求事項がそのままチェックリストとして送られてくることもあります。
中小企業にとっては、何から手をつけるべきかが分かる点に意味があります。対策に割ける人も予算も限られるなかで、自社のリスクを見極めるのは簡単ではありません。IPAも、そうした企業ほど制度を活用する効果が大きいと見ています。
★4の取得を検討すべきなのは供給停止や情報漏えいの影響が大きい企業
★3で足りるのか★4が必要なのかは、会社の規模ではなく、取引先から何を預かっているかで決まります。
★4が対象にしているのは、その企業が止まればサプライチェーン全体の供給が止まるような取引と、預かった機密情報が漏れれば第三者に大きな被害が及ぶような取引です。取引先のシステムに直接つないで作業する場合や、設計図のように代替の効かない技術情報を扱う場合が当てはまります。
ただし★4は★3より対応の負担が重くなります。要求事項は★3の26件に17件が加わって43件、評価基準は81項目から153項目に増えます。評価も自己評価では済まず、第三者による審査を受けます。
なお★3を取ってから★4へ進む必要はありません。上位の区分は下位の要求事項をすべて含むため、取引先から★4を求められているなら直接★4を目指せます。
セキュリティ対策評価制度の★3を取得するまでの5ステップ
以下は2026年8月28日に公開された基本規程(SCS-100)3.1.1に沿った、★3の取得に必要な手順の流れです。
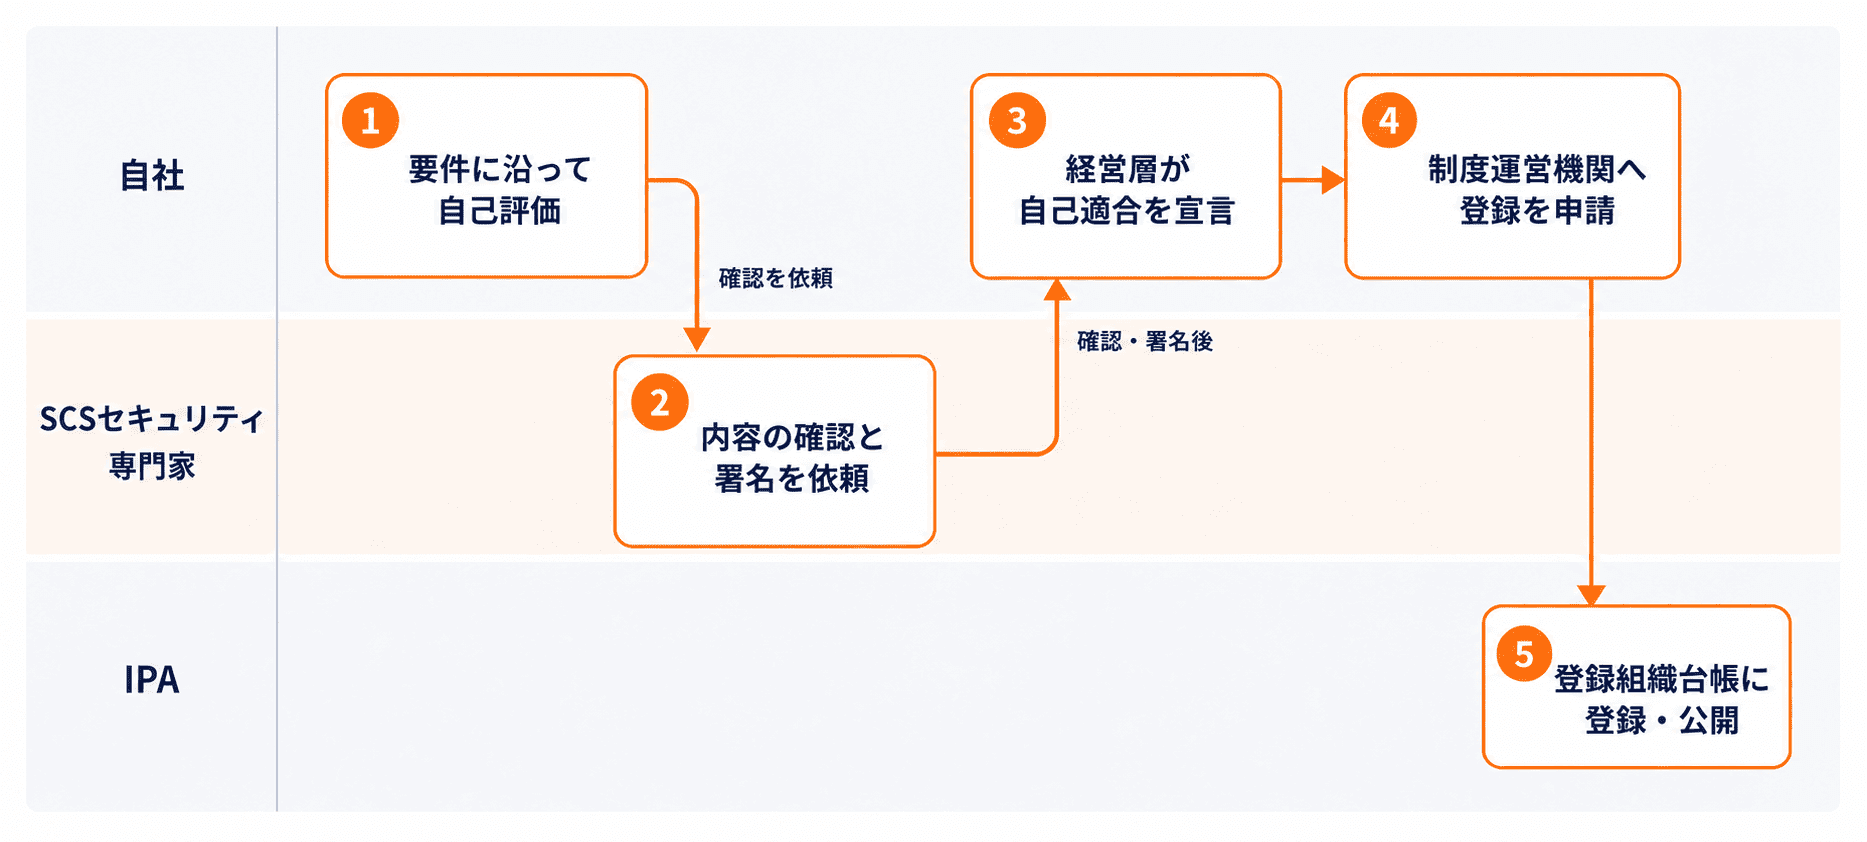
- 要求事項に沿って自己評価を行う
- SCSセキュリティ専門家に確認と署名を依頼する
- 経営層が自己適合宣言を行う
- 制度運営機関に登録を申請する
- 登録組織台帳に登録されて公開される
申請の書式や具体的な提出方法は2026年10月頃に公表される予定のため、現時点で分かるのは全体の流れまでとなります。
出典:IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS 評価制度)基本規程」
1. 要求事項に沿って自己評価を行う
まずは自社で、★3の要求事項を満たしているかを記入します。ここで注意したいのは判断の単位です。要求事項は26件ですが、実際に満たしているかどうかは、その下にある81項目の評価基準で判断されます。
たとえば要求事項3-1-1は「情報機器、OS及びソフトウェアに関する情報を把握すること」の1行ですが、評価基準は以下のように4つに分かれています。
| 要求事項No. | 要求事項名 | 要求事項 | 評価基準No. | 評価基準 |
|---|---|---|---|---|
| 3-1-1 | 情報機器、OS及びソフトウェアに関する情報の把握 | 情報機器、OS及びソフトウェアに関する情報を把握すること。 | 3-1-1-1 | パソコン及びシンクライアントの製造元、OS及び台数を把握するための仕組みを整備すること。 |
| 3-1-1-2 | サーバ、仮想サーバ及びハイパーバイザの製造元、OS及び台数を把握するための仕組みを整備すること。 | |||
| 3-1-1-3 | 情報機器、OS及びソフトウェアについて、導入、設置、ネットワーク接続及びセキュリティパッチ適用のルールを含む管理ルールを定めること。 | |||
| 3-1-1-4 | 年1回以上の頻度でNo.3-1-1-3で定めた管理ルールの遵守状況について点検すること。 |
つまり要求事項の1行を見て「資産は把握できている」と判断すると、ルールの整備や点検の記録が抜け落ちてしまうのです。
この判断を自社だけで進める必要はありません。記入の段階から社内外のSCSセキュリティ専門家に相談することも認められており、次の手順で確認を担う専門家に助言を求めながら記入する進め方もとれます。
なお26件の要求事項それぞれの中身は、以下の記事で7つの分野ごとに整理しています。自己評価に取りかかる前に、自社が満たしていない項目を洗い出しておきましょう。
関連記事:セキュリティ対策評価制度のチェックリスト|★3・★4の全43項目を解説
2. SCSセキュリティ専門家に確認と署名を依頼する
続いて、自己評価の内容が妥当かどうかを、SCSセキュリティ専門家が確認します。★3の確認を担うときの役割名は★3確認責任者です。専門家は不足があれば修正を含めて助言し、確認を行った旨を署名で示します。★3はこの署名がなければ次の手順へ進めないため、専門家を確保できるかどうかが取得の可否を分けます。
専門家は社内の従業員でも構いません。社内にいない場合は社外へ依頼します。また専門家1人がすべてを見る必要はなく、その管理のもとで別の担当者に確認作業を任せることもできます。ただし任される側にも指定資格の保有や制度が定める研修の受講が求められます。
3. 経営層が自己適合宣言を行う
専門家の署名がそろったら、経営層が自己適合宣言を行います。自己評価の結果を会社として引き受ける手続きです。★3は第三者の審査を受けないぶん、経営層の宣言と専門家の署名が評価結果を裏づけます。担当部署だけでは完結しないため、早い段階で経営層に制度を共有しておきましょう。
なお、ここでいう自己評価は経営層の宣言を経た会社としての評価を指します。情報システム部門が独自に作った資料では要件を満たしません。
4. 制度運営機関に登録を申請する
自己適合宣言まで整ったら、制度を運営するIPAへ★3の登録を申請します。申請先となるIPAは、制度の運営のほか、取得に向けたガイドやマニュアルの作成、登録した企業の一覧の公開、問い合わせ対応にあたります。
申請の書式や提出方法を含む手続きの詳細は、2026年10月頃に公表される予定です。申請にかかる費用も現時点では公表されていないため、予算を組む段階では社外の専門家への依頼費用とあわせて未確定と見ておきましょう。
5. 登録組織台帳に登録されて公開される
申請内容に不備がなければ、IPAが登録組織台帳に登録して公表します。台帳には会社名と所在地のほか、法人番号、登録日、有効期限、適用範囲が載り、Webページで検索できるようになる予定です。取引先はこれを見れば、個別に問い合わせなくても登録状況を確認できます。
★3の有効期間は、登録完了の通知を受けた日から1年間です。更新するときは、登録内容に変更がなくても、有効期限までに要求事項の遵守状況について専門家の確認と助言を受け、自己評価の更新版を提出します。期限前に提出していれば、審査が終わるまで登録の効力は続きます。
登録後に虚偽の申請や情報の隠蔽といった不正行為が通報などで明らかになった場合、IPAが事実確認と必要に応じた弁明の機会を経たうえで、登録を取り消すことがあります。通報や異議申立ての窓口もIPAに置かれます。
セキュリティ対策評価制度の★3の評価内容と合格基準
★3の評価は文書確認のみです。文書確認とは提出書類の確認で、自社が記入した自己評価の結果に矛盾がないか、評価基準からみて十分な事項が記されているかが見られます。所要期間は1日から2日程度が想定されています。
★4ではこれに実地審査と技術検証が加わります。実地審査は登録希望組織へのヒアリングと、規程や操作画面等の確認による評価になります。技術検証は、インターネットに公開している機器のうち侵入されるリスクが高い機器、たとえばVPN装置やルータを対象とした脆弱性検査です。★3ではどちらも行われないため、審査員が現地を訪れることも、自社の機器へ検査が入ることもありません。
| 評価プロセス | 内容 | ★3 | ★4 |
|---|---|---|---|
| 文書確認 | 提出書類の確認 | 実施(1日〜2日程度) | 実施(1日〜2日程度) |
| 実地審査 | ヒアリング、規程や操作画面等の確認 | 実施なし | 実施(1日〜2日程度) |
| 技術検証 | VPN装置・ルータ等への脆弱性検査 | 実施なし | 実施(1日〜2日程度) |
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」(2026年3月27日)p23
合格の基準は、原則としてすべての評価基準への適合です。IPAも、★3・★4の取得には定められたすべての要求事項と評価基準を満たす必要があると回答しており、一部が未対応のまま部分的に取得する仕組みはありません。
ただし不適合が見つかっても、是正したうえでSCSセキュリティ専門家から了承を得られれば★3を取得できます。未対応の項目が見つかった時点で申請を諦める必要はなく、是正までを含めた期間で計画を立てるほうが現実的です。
セキュリティ対策評価制度の★3で確認を担うSCSセキュリティ専門家
★3の自己評価を確認するのがSCSセキュリティ専門家です。誰でも担えるわけではなく、資格の保持と研修の受講、IPAへの登録という3つを満たす必要があります。
ここではその中身と、現時点でどこまで確定しているかをみていきましょう。
6つの資格のいずれかを保持して力量を維持する
1つ目の要件が、IT・セキュリティに関する高度な知見を保持していることです。次の6つの資格のいずれかが対象で、複数を持つ必要はありません。
- 情報処理安全確保支援士
- 公認情報セキュリティ監査人(公認情報セキュリティ主任監査人を含む)
- CISSP
- CISM
- CISA
- ISO27001主任審査員
あわせて求められるのが力量の維持です。維持の方法は資格ごとに定められています。
| 資格 | 力量の維持要件 |
|---|---|
| 情報処理安全確保支援士 | 年次でオンライン講習を受け、3年間のうち1回実践講習を受ける |
| 公認情報セキュリティ監査人 | 監査業務等を通じて更新に必要な資格維持ポイントを取得する |
| CISSP・CISM・CISA | 講習受講、業務経験、書籍通読等を通じて更新に必要なCPEポイントを取得する |
| ISO27001主任審査員 | 審査実績と15時間の継続的専門能力開発(CPD)実績を提出する |
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」(2026年3月27日)p20
過去に取得したまま更新手続きを行っていない資格では要件を満たせないため、社内の有資格者を洗い出す際は資格の維持状況まで確認しましょう。
制度が定める研修を受講してIPAに登録する
資格を持っていても、それだけでは専門家になれません。研修事業者が提供する研修を受講し、IPAの登録台帳に登録されて初めてSCSセキュリティ専門家です。
研修事業者の指定は2026年12月下旬の予定で、初回の研修は2027年1月以降になる見通しです。運用開始が2027年3月頃であることを踏まえると、専門家として登録できる人が出てくるのは制度開始の直前になります。
この研修は専門家本人だけのものではありません。専門家の管理のもとで別の担当者に確認作業を任せる場合、任される側にも受講が求められます。担当者側に資格の保持は必要ありませんが、研修を受けていない人に作業を任せることはできません。
登録された専門家は、★3では★3確認責任者、★4では★4評価責任者という役割を担います。★3の確認と★4の評価では立場が異なるため、社外へ依頼するときはどちらを担える人かを確認しましょう。
なお専門家の詳細な要件は、基本規程でも「別途定める」とされており、2026年9月現在まだ公表されていません。
セキュリティ対策評価制度の★3の専門家を確保する方法
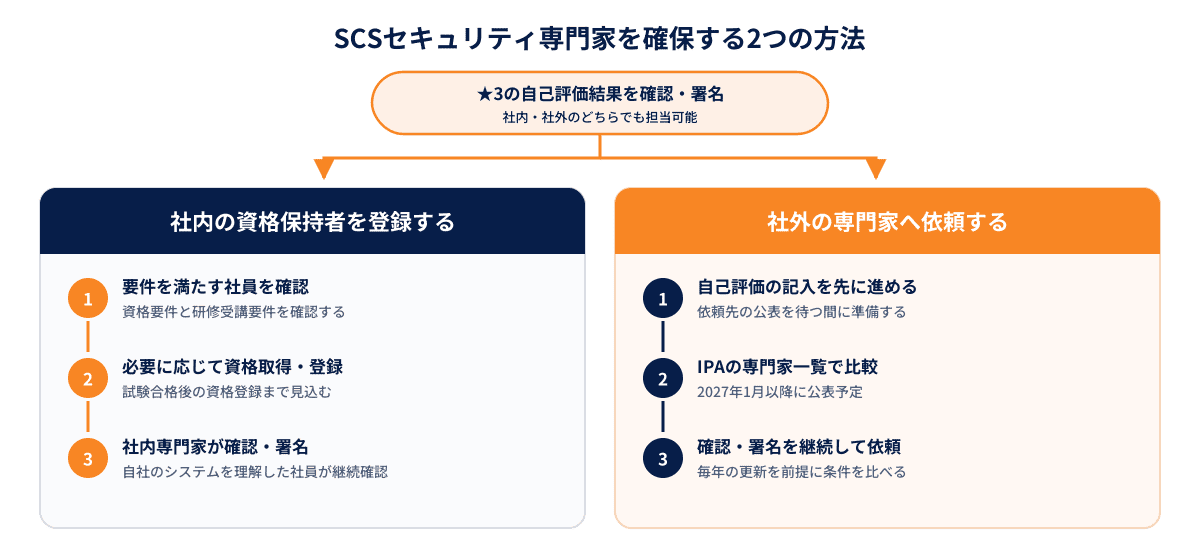
SCSセキュリティ専門家は社内の従業員でも社外の事業者でも担えます。★3の有効期間は1年で毎年の確認が必要になるため、継続的に依頼する前提で見比べましょう。
社内の資格保持者を専門家として登録する
前述の要件を社内の従業員が満たせば、確認を社内で担えます。毎年の確認を外部へ委託せずに済むため、更新を重ねるほど費用面では有利です。自社のシステム構成や過去のインシデントの経緯を把握している人が確認にあたるぶん、修正のやり取りも短く済みます。
有資格者がいない場合は、資格の取得から進める選択もあります。ただし情報処理安全確保支援士は2026年度から新しい試験制度へ移行し、例年4月に実施していた試験がありません。前期試験が2026年11月頃、後期試験が2027年2月頃の予定です。
合格後に登録手続きを経て初めて資格保持者となるため、運用開始に間に合わせるなら2026年11月頃の試験が現実的な期限になります。
社外のセキュリティ専門家に確認を依頼する
社内に有資格者がいない場合は、社外の専門家へ確認を依頼します。登録された専門家の一覧はIPAの「セキュリティ専門家・評価機関」のページで2027年1月頃から公表される予定です。運用開始が2027年3月頃と見込まれることを踏まえると、依頼先を比較して選べる期間は2か月程度にとどまります。依頼先の選定は公表後に始まる前提で、自己評価の記入だけは先に終えておきましょう。
一方、取得の準備そのものを支援するコンサルティングサービスは、すでに複数の事業者から提供されています。ただし署名を担う専門家と準備を支援する事業者は役割が異なります。専門家や評価機関が取得支援まで担えるかは、中立性や公平性の要件とあわせて今後詳細化される予定です。
もう1つ注意したいのが、IPAが公開する「中小企業向けサイバーセキュリティ対策支援者リスト」との違いです。IPAは両者を異なる要件の専門家と明言しています。支援者リストに掲載されているのは情報処理安全確保支援士のうち中小企業向けの対策支援ができる人で、SCS評価制度のセキュリティ専門家とは要件が一致しません。
セキュリティ対策評価制度の★3の準備で今できること
★3の準備に必要な情報のうち、公表を待つほかないものと、すでに公表されていて着手できるものが分かれています。
| 公表される内容 | 公表時期 |
|---|---|
| ★3・★4の要求事項・評価基準 | 公表済み(2026年4月21日) |
| 基本規程・制度運営機関規則・各指定規則 | 公表済み(2026年8月28日) |
| ★3・★4の申請方法 | 2026年10月頃 |
| 要求事項・評価基準の解説書、取得ガイド | 2026年10月頃 |
| 評価機関、技術検証事業者、研修事業者 | 2026年12月末頃 |
| SCSセキュリティ専門家の一覧 | 2027年1月頃 |
| SCSセキュリティ専門家の詳細要件 | 未公表 |
| 申請・登録にかかる費用 | 未公表 |
出典:IPA「SCS評価制度」各ページ(2026年9月時点)
申請方法も費用も未公表である一方、判断のよりどころとなる要求事項・評価基準は2026年4月21日にIPAが公開しています。解説書や取得ガイドを待たずに着手できる範囲は次の4つです。
情報機器とソフトウェアの一覧を整える
着手の起点になるのが、自社の『資産の棚卸し』である、要求事項3-1-1「情報機器、OS及びソフトウェアに関する情報の把握」です。
| 要求事項No. | 要求事項名 | 要求事項 | 評価基準No. | 評価基準 |
|---|---|---|---|---|
| 3-1-1 | 情報機器、OS及びソフトウェアに関する情報の把握 | 情報機器、OS及びソフトウェアに関する情報を把握すること。 | 3-1-1-1 | パソコン及びシンクライアントの製造元、OS及び台数を把握するための仕組みを整備すること。 |
| 3-1-1-2 | サーバ、仮想サーバ及びハイパーバイザの製造元、OS及び台数を把握するための仕組みを整備すること。 | |||
| 3-1-1-3 | 情報機器、OS及びソフトウェアについて、導入、設置、ネットワーク接続及びセキュリティパッチ適用のルールを含む管理ルールを定めること。 | |||
| 3-1-1-4 | 年1回以上の頻度でNo.3-1-1-3で定めた管理ルールの遵守状況について点検すること。 |
対象はパソコンとシンクライアント、サーバーと仮想サーバー、ハイパーバイザーで、製造元とOS、台数を把握する仕組みを整えることが条件になります。導入、設置、ネットワーク接続、セキュリティパッチ適用のルールを含む管理ルールの策定と、年1回以上の遵守状況点検の記録までが求められます。
仕組みという言葉が条件に含まれるのは、資産の状態が日々動くためです。端末の入れ替えや人の異動、ソフトウェアの追加は日常的に発生し、更新の手立てがなければ台帳と実態のずれが広がります。点検の時点で一覧が古ければ、そこから棚卸しをやり直すことになりかねません。
IT資産の把握を仕組みとして整える方法は、以下の記事で扱っています。
関連記事:IT資産管理ツールとは?主な機能と導入・運用のポイントを解説
不正アクセスの検知とログの分析ができる状態をつくる
要求事項5-1-1「ネットワーク接続・データの監視」は、★3の「攻撃等の検知」で唯一の対象項目です。境界または端末で不正アクセスをリアルタイムに検知し、遮断する仕組みが条件になります。
| 要求事項No. | 要求事項名 | 要求事項 | 評価基準No. | 評価基準 |
|---|---|---|---|---|
| 5-1-1 | ネットワーク接続・データの監視 | ネットワーク上の適切な場所でネットワーク接続及びデータ転送を監視すること。 | 5-1-1-1 | 社内外ネットワークの境界又は端末において、インターネットから社内への通信及び社内から不正なサーバへの通信の双方について、不正アクセスをリアルタイム検知・遮断する仕組みを導入すること。 |
| 5-1-1-2 | ネットワーク機器のログ及びアラートを分析し、セキュリティ担当部署の担当者又は管理者により不審な事象が発見された場合に、それがセキュリティインシデントに該当するかが判断されること。 | |||
| 5-1-1-3 | No.5-1-1-1で設置したネットワーク機器又はサービスについて、以下の要件を満たす異常時に通知する仕組みを導入すること。 ・アラートが速やかに発報されること。 ・インシデントの速報レポートが作成され、通知されること。 |
条件は検知の仕組みだけではありません。取得したログとアラートを分析し、不審な事象がインシデントに該当するかを担当者が判断できる運用まで含まれます。機器やサービスの導入をともなうため、選定から社内調整、展開までの時間を見込んで、文書やルールの整備より先に検討を始めましょう。
監視の対象や進め方は以下の記事で扱っています。
関連記事:ログ監視とは?目的や対象ログ・ツールの選び方をまとめて解説
年1回以上の実施が条件となる項目の記録を残し始める
★3の評価基準81項目のうち8項目が、年1回以上の実施または点検を条件としています。うち6項目が点検で、残る2項目はインシデント対応の教育・訓練の実施と、インシデント事例および対応策の社内共有です。
点検も実施も、行ったという事実だけでは条件を満たしません。実施した日付と結果が記録として残って初めて条件を満たします。さかのぼって作成した書類は記録として使えないため、記録を残し始める時期がそのまま申請できる時期を決めます。
記録の対象は点検だけではありません。社内へルールを周知した場合は、いつ、誰に、どの方法で伝えたかまでが証跡になります。
社内の資格保持者を洗い出す
要求事項への対応と並行して進められるのが、SCSセキュリティ専門家の候補になる従業員の確認です。6つの資格のいずれかを保持する人が社内にいるかを、部署をまたいで洗い出します。
研修事業者の指定が2026年12月下旬、初回の研修が2027年1月以降になる見通しのため、現時点で進められるのは洗い出しまでです。それでも該当者がいるかどうかで、社内で登録を目指すか社外へ委託するかという予算の前提が変わります。
セキュリティ対策評価制度の★3に関するよくある質問
★3の取得を検討する段階で寄せられやすい6つの疑問に、IPAと経済産業省の公表内容に沿って回答します。制度の詳細化は2026年度に進められているため、最新の情報はIPAの公式サイトで確認しましょう。
★3の取得は義務ですか?
義務ではありません。制度は任意で、★を取得していないことを理由に取引が規制される仕組みはありません。ただし発注者が取引先に対応の望ましい区分を提示する運用が想定されているため、確認を受ける場面は生じるでしょう。
★3を取得しないと★4は申請できませんか?
★3を取得していなくても★4を申請できます。上位の区分は下位の要求事項を包括する設計のためです。取引先から★4を求められている場合は、★3を経由せず直接★4を目指す選択もとれます。
★3は会社全体で取得する必要がありますか?
全社一括で取得する必要はありません。申請の主体は原則として法人または個人事業主の単位ですが、適用範囲についてセキュリティ専門家の妥当性確認を経れば、事業部単位やグループ単位でも申請できます。
評価の対象となるIT基盤には、サーバ、パソコンやスマートデバイスなどのエンドポイント機器、クラウドサービスや親会社が提供するグループ共通のネットワーク、ファイアウォールやルータ、VPN装置といったネットワーク機器が含まれます。一方、製造環境等の制御システムと委託元へ提供する製品は対象外です。ただしインターネットに公開しているWebサーバやメールサーバは、必ず含めることとされています。
★3の申請にはいくらかかりますか?
申請と登録にかかる費用は2026年9月時点で公表されていません。IPAは今後公開する予定としています。なお社外のSCSセキュリティ専門家へ確認を依頼する場合、その費用は申請・登録の費用とは別に発生します。
★3の有効期間はどれくらいですか?
登録完了の通知を受けた日から1年間です。★4は3年であるため、更新の頻度には3倍の差があります。★3は毎年、自己評価の記入と専門家による確認をあらためて実施しなければなりません。なお有効期限までに自己評価の更新版を提出していれば、審査が終わるまで登録の効力は続きます。
社外の専門家はどこで探せますか?
登録されたSCSセキュリティ専門家の一覧は、2027年1月頃からIPAの「SCSセキュリティ専門家・評価機関」のページで公表される予定です。取得の準備を支援するコンサルティングサービスであれば、一覧の公表を待たずに相談できます。
まとめ
★3は、すべてのサプライチェーン企業が最低限実装すべき対策として設けられた評価区分です。評価は文書確認のみで完結する一方、合格には原則としてすべての評価基準への適合が求められ、SCSセキュリティ専門家の署名なしに申請はできません。
2026年8月28日には基本規程が公開され、登録の手続きと有効期間の扱いが確定しました。一方で申請方法と費用、専門家の詳細要件と一覧はまだ公表されていません。それでも要求事項と評価基準は公開済みです。現状の照合と社内の有資格者の洗い出しから着手しましょう。
26件の要求事項のうち多くは、社内ルールの策定や取引先との取り決め、インシデント対応手順の整備といった組織的な対応です。一方で、情報機器やソフトウェアの把握、更新状況の管理、記録の保持は、状態を継続して追い続ける必要があります。
端末の入れ替えや人の異動は日常的に発生するため、台帳を人手で更新し続ける運用は現実的ではありません。情報が自動で集まり、点検や周知の記録がそのまま残る仕組みがあれば、評価の直前に証跡を集める作業も発生しません。
NTTスマートコネクトが提供する「wakucone plus」は、この状態把握と記録の部分を支えるクラウド型のサービスです。
- 情報機器やOS、ソフトウェアの情報を自動で収集し、一覧を最新の状態に保てる
- OSやソフトウェアの更新状況、ウイルス対策の稼働状況を管理画面から確認できる
- PCの操作ログを取得し、機密情報の持ち出しや不審な操作を記録として残せる
- クラウド型のため自社でのサーバー構築や運用が不要