


2026.9.18
情報漏洩対策セキュリティ対策評価制度のチェックリスト|★3・★4の全43項目を解説
取引先からセキュリティ対策の状況を尋ねられ、どこまで対策すればよいのか、対策済みだと示すには何が必要なのか、判断のよりどころに困っていませんか。そのときの共通のものさしになるのが、セキュリティ対策評価制度、通称SCS評価制度のチェックリストです。
★3(星3)・★4(星4)で求められる43の要求事項は経済産業省がすでに公開しており、2026年度末頃に始まる申請受付を待たずに自己点検へ使えます。本記事では43項目の中身に加え、評価の対象になる範囲や自社の状況を確認する手順まで解説します。
目次
セキュリティ対策評価制度のチェックリストの入手先と読み方
チェックリストの原本は、経済産業省が公式に公開しているExcelファイルです。解説記事や支援サービスが独自に作成したものと混同しやすいため、まずは原本の所在を押さえましょう。
チェックリストは経済産業省のサイトで公開されている
原本にあたる資料は、経済産業省のサイトで「★3・★4要求事項及び評価基準」というExcelファイルとして公開されています。
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」
制度構築方針の本文と概要資料も、同じページから入手できます。評価の基準を確認するときは、このExcelファイルを直接開きましょう。Web上の解説記事のなかには要求事項の項目数や★の区分が公式と異なるものもあり、そのまま自己点検に使うと判断を誤ります。
なお制度をめぐっては、「評価を取得していないと商取引が規制される」「今すぐ評価を取得しないと入札から除外される」といった営業活動が報告されており、経済産業省と内閣官房国家サイバー統括室が2026年4月27日に注意喚起を公表しました。制度は任意であり、個社間の商取引に規制措置を講じるものではありません。
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)に関する注意喚起」
7分野43の要求事項と評価基準の2階層で構成される
チェックリストは2つの階層でできています。上位が「要求事項」で、7つの大分類のもとに43項目が並びます。下位が「評価基準」で、各要求事項を満たしているかどうかを判断する具体的な条件です。★3の対象は26の要求事項で、★4では43すべてが対象です。
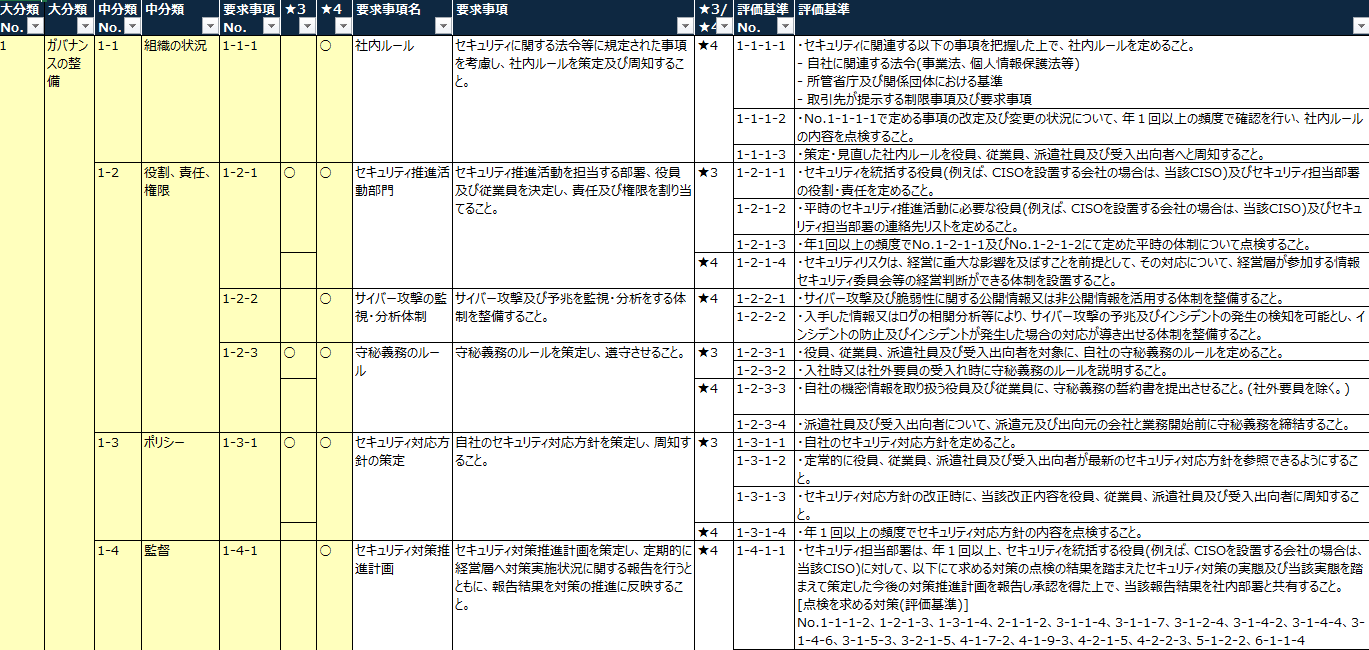
▲★3・★4要求事項及び評価基準(抜粋)
評価基準には公式Excelの上で1つずつ番号が振られており、数えると★3で81項目、★4で153項目です。要求事項の差は17項目ですが、実際に確認する条件の数はおよそ2倍に開きます。
セキュリティ対策評価制度のチェックリスト【7分野・43要求事項】
ここからは43の要求事項を、公式の大分類にそって7つの分野ごとに掲載します。表の要求事項名と番号は公式Excelの表記どおりなので、原本と照らし合わせながらの確認が可能です。
- ガバナンスの整備
- 取引先管理
- リスクの特定
- 攻撃等の防御
- 攻撃等の検知
- インシデントへの対応
- インシデントからの復旧
1. ガバナンスの整備
| No. | 要求事項 | ★3 | ★4 |
|---|---|---|---|
| 1-1-1 | 社内ルール | − | ★4 |
| 1-2-1 | セキュリティ推進活動部門 | ★3 | ★4 |
| 1-2-2 | サイバー攻撃の監視・分析体制 | − | ★4 |
| 1-2-3 | 守秘義務のルール | ★3 | ★4 |
| 1-3-1 | セキュリティ対応方針の策定 | ★3 | ★4 |
| 1-4-1 | セキュリティ対策推進計画 | − | ★4 |
ガバナンスの整備は、セキュリティに取り組む体制と方針を社内に定める分野です。★3の対象は6項目のうち3項目にとどまります。推進活動を担う部署と責任者の決定、守秘義務のルール、セキュリティ対応方針の策定が対象です。
★3を満たすには、役員と担当部署の役割・責任および平時の連絡先リストを文書で定め、年1回以上の頻度で体制を点検した記録を残す必要があります。なお公式の評価基準は、CISO(最高情報セキュリティ責任者)の設置までは求めていません。セキュリティを統括する役員を決めることが条件なので、既存の役員が兼ねる形でも構いません。
★4になると6項目すべてが対象です。経営層が参加する情報セキュリティ委員会など経営判断ができる体制の設置、社内ルールの整備、サイバー攻撃の監視・分析体制、そしてセキュリティ対策推進計画の策定と経営層への年1回以上の報告が加わります。
2. 取引先管理
| No. | 要求事項 | ★3 | ★4 |
|---|---|---|---|
| 2-1-1 | 取引先とのビジネス又はシステム上の関係 | ★3 | ★4 |
| 2-1-2 | 機密情報の取扱い | ★3 | ★4 |
| 2-1-3 | 取引先のセキュリティ対策状況 | − | ★4 |
| 2-1-4 | セキュリティインシデント発生時の役割・責任 | ★3 | ★4 |
| 2-1-5 | 機密情報の回収・破棄 | − | ★4 |
取引先管理は、委託先やグループ会社との関係を把握し、機密情報の取り扱いを取り決める分野です。★3の対象は5項目のうち3項目になります。自社の資産が接続している他社のシステムを把握する仕組みを整え、その内容を年1回以上点検することが条件です。
機密情報を共有する取引先とは、業務を始める前に取り扱い方法を取り決めておく必要があります。評価基準が取り決めの対象として挙げているのは、次の5点です。
- 機密情報の定義
- 利用の制限
- 保管の方法
- 複製と第三者への提供の可否
- 返還または廃棄
★4になると、取引先自身のセキュリティ対策状況の把握と、契約終了時における機密情報の回収・破棄が加わります。
3. リスクの特定
| No. | 要求事項 | ★3 | ★4 |
|---|---|---|---|
| 3-1-1 | 情報機器、OS及びソフトウェアに関する情報の把握 | ★3 | ★4 |
| 3-1-2 | ネットワークに関する情報の把握 | ★3 | ★4 |
| 3-1-3 | 外部情報サービスの管理 | ★3 | ★4 |
| 3-1-4 | 機密区分に応じた情報の管理 | ★3 | ★4 |
| 3-1-5 | リモートワークにおけるルール | − | ★4 |
| 3-2-1 | 脆弱性の管理体制 | − | ★4 |
リスクの特定は、守る対象となるIT資産と情報を洗い出す分野です。★3の対象は6項目のうち4項目になります。出発点は、パソコンとシンクライアント、サーバー・仮想サーバー・ハイパーバイザについて、製造元・OS・台数を把握する仕組みを整えることです。
守る対象を把握して終わりではありません。導入や設置、ネットワーク接続、セキュリティパッチ適用のルールを含む管理ルールを定め、その遵守状況を年1回以上点検した記録まで求められます。外部のクラウドサービスを使う場合は、利用時のセキュリティ要件を定めたうえでサービス内容を確認し、提供事業者と機密情報の取り扱いについて合意を交わすことも条件です。
★4では3-1-1にスマートデバイスの把握と重要なシステムの設定情報の把握が加わり、要求事項としてもリモートワークのルール(3-1-5)と脆弱性の管理体制(3-2-1)の2つが追加されます。
IT資産を把握する仕組みそのものは、以下の記事で解説しています。
関連記事:IT資産管理ツールとは?主な機能と導入・運用のポイントを解説
4. 攻撃等の防御
| No. | 要求事項 | ★3 | ★4 |
|---|---|---|---|
| 4-1-1 | ユーザIDの管理手続 | ★3 | ★4 |
| 4-1-2 | 管理者IDの管理手続 | ★3 | ★4 |
| 4-1-3 | 認証の強度・実装方法の決定 | ★3 | ★4 |
| 4-1-4 | アカウントロック制御 | ★3 | ★4 |
| 4-1-5 | パスワード設定ルール | ★3 | ★4 |
| 4-1-6 | パスワード管理ルール | ★3 | ★4 |
| 4-1-7 | アクセス権の管理ルール | ★3 | ★4 |
| 4-1-8 | サーバ設置エリアへの入退室管理 | − | ★4 |
| 4-1-9 | 可搬媒体の制限 | − | ★4 |
| 4-2-1 | セキュリティの意識向上のための教育・研修 | − | ★4 |
| 4-2-2 | セキュリティインシデント発生時の教育・訓練 | ★3 | ★4 |
| 4-3-1 | データの暗号化 | − | ★4 |
| 4-3-2 | データの保管ルール | − | ★4 |
| 4-3-3 | 取引先との情報共有ルール | − | ★4 |
| 4-3-4 | 適切なバックアップ | ★3 | ★4 |
| 4-4-1 | 情報機器、OS及びソフトウェアの安全な構成 | ★3 | ★4 |
| 4-4-2 | サポート期限の切れたOS及びソフトウェアへの対策 | − | ★4 |
| 4-4-3 | ログの取得 | − | ★4 |
| 4-4-4 | セキュリティパッチ・アップデートの手続 | ★3 | ★4 |
| 4-4-5 | マルウェア感染からの保護 | ★3 | ★4 |
| 4-5-1 | ネットワーク境界防護 | ★3 | ★4 |
攻撃等の防御は7分野で最も項目が多く、21の要求事項のうち13が★3の対象です。★3の評価基準81項目のうち48項目がこの分野に集中しており、対応工数のおよそ6割をここに見込んでおくと計画が立てやすくなります。
★3の中心は認証まわりです。すべてのユーザIDと管理者IDでの認証に加え、重要な機密情報を扱うクラウドサービスへのアクセス時に多要素認証を使うことが求められます。知識情報として使うパスワードは8文字以上と定められています。
多要素認証の範囲が広がるのは★4からです。重要な機密情報を取り扱うシステムについて、インターネット経由で社内環境へ接続する場合や、管理者がインターネット経由でアクセスする場合が対象に加わります。
この分野は★の区分が誤解されやすい部分でもあります。全社員向けのセキュリティ教育・研修(4-2-1)は★4の項目で、★3で求められるのはインシデント発生時の対応に関する教育・訓練(4-2-2)だけです。ログの取得(4-4-3)も★4に含まれ、★3の対象にはなっていません。
端末で取得できるログの種類と活用方法は、以下の記事で整理しています。
関連記事:PCログとは?種類・取得方法と勤怠管理・セキュリティ対策での活用法を解説
5. 攻撃等の検知
| No. | 要求事項 | ★3 | ★4 |
|---|---|---|---|
| 5-1-1 | ネットワーク接続・データの監視 | ★3 | ★4 |
| 5-1-2 | 情報機器及びソフトウェアの挙動監視 | − | ★4 |
| 5-2-1 | セキュリティインシデントのレベルごとの対象範囲 | − | ★4 |
攻撃等の検知は3項目と少なく、★3の対象は「ネットワーク接続・データの監視」1項目だけです。社内外ネットワークの境界または端末で、インターネットから社内への通信と、社内から不正なサーバーへの通信の双方をリアルタイムに検知・遮断する仕組みが求められます。
求められるのは仕組みの導入だけではありません。ネットワーク機器のログとアラートを分析し、不審な事象がインシデントに該当するかどうかを担当者が判断する運用まで含めて条件になります。検知した異常を速やかにアラートとして発報し、速報レポートを作成・通知する仕組みも必要です。
★4では、会社支給パソコンで利用を許可するソフトウェアの一覧作成と、インストール状況の年1回以上の点検が加わります。
ログを監視する目的と対象の選び方は、以下の記事で解説しています。
関連記事:ログ監視とは?目的や対象ログ・ツールの選び方をまとめて解説
6. インシデントへの対応
| No. | 要求事項 | ★3 | ★4 |
|---|---|---|---|
| 6-1-1 | インシデント対応手順 | ★3 | ★4 |
インシデントへの対応は要求事項が1項目だけですが、★3の評価基準は6項目に分かれており、内容は具体的です。対応手順に含めるのは、発見報告・初動・調査対応・復旧・最終報告の5段階になります。
事前に定めておく対象は、関係当局や所管省庁を含む社内外の連絡先と報告ルート、統括役員と担当部署の役割・責任、そして報告フォーマットです。定めた体制は年1回以上の頻度で点検し、社内外で重大なインシデントが発生した際には事例と対応策を社内部署へ共有する運用も条件になります。
なお制度構築方針は、この大分類において★4での追加項目はないと明記しています。7分野のなかで、★3の対応がそのまま★4にも通用する唯一の分類です。
7. インシデントからの復旧
| No. | 要求事項 | ★3 | ★4 |
|---|---|---|---|
| 7-1-1 | 事業継続要件に沿った復旧準備 | ★3 | ★4 |
インシデントからの復旧も要求事項は1項目で、★3の評価基準も1項目だけです。7分野で最も少ない項目数ですが、業務を止めないための備えとして重要です。
★3で求められるのは、サイバー攻撃を念頭に業務の目標復旧レベルを定め、そのレベルまで業務を回復するために必要な対策を整えることです。目標復旧レベルとは、インシデントが起きたあとにどの業務をどこまで戻すかという到達点を指します。評価基準は対策の例として、予備機やクラウド環境による待機系の整備と、電話やFAXを使った人手での業務継続を挙げています。
目標復旧時間内に復元できるかどうかの確認は★4の要件で、★3には含まれません。バックアップそのものも「攻撃等の防御」の4-3-4で扱われ、取得対象・取得頻度・保管期間の設定、重要な機密情報の遠隔地バックアップ、対象ごとのリストア手順書の整備が★3で求められます。
セキュリティ対策評価制度の評価対象になる範囲と申請の単位
43の項目を確認したら、次はどこまでを評価の対象範囲とするかを決定します。ここを曖昧にしたまま照合を進めると、あとから対象が広がり、作業のやり直しが生じかねません。
制度構築方針と基本規程には適用範囲の考え方が示されており、含めるものと含めないものが具体的に定義されています。
適用範囲に含めるものと含めないもの
適用範囲に含めるのは、業務全体に共通するIT基盤を構成するサーバー群と、パソコンやスマートデバイスなどのエンドポイント機器です。ファイアウォール・ルータ・VPN装置といった外部ネットワーク境界の機器も対象で、他組織の内部システムへ接続する際の境界機器を含みます。
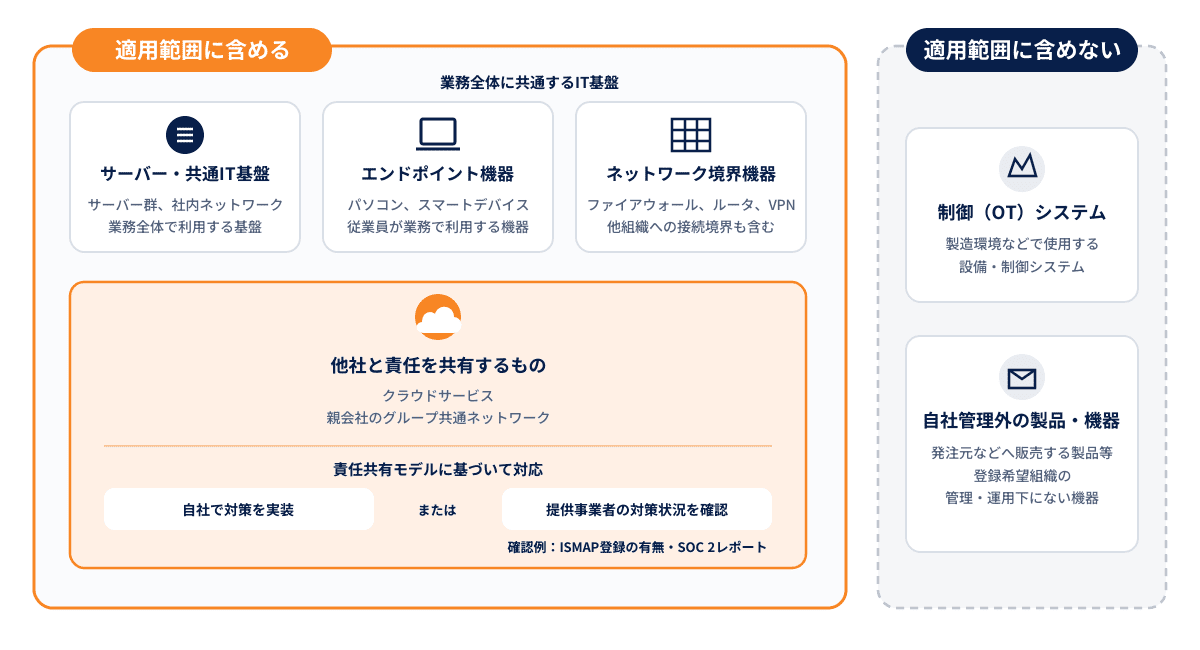
クラウドサービスや親会社が提供するグループ共通のネットワークのように、他社と対策の責任を共有するものも適用範囲です。この場合は責任共有モデルにもとづき、自社での対策実装か、提供事業者の対策状況の確認が必要になります。確認の方法としては、ISMAP登録の有無やSOC2レポートの確認が例示されています。
一方、適用範囲に含めないのは以下の2つです。
- 製造環境などの制御(OT)システム
- 発注元などに販売する製品等、登録希望組織の管理・運用下にない機器
インターネット公開サーバは必ず適用範囲に含める
Webサーバーやメールサーバーなど、インターネットに公開しているサーバーは適用範囲から外せません。
外部から直接アクセスできるサーバーは、不正侵入の入口になりやすい機器です。侵入を許すと、そこを足がかりに社内ネットワークへ攻撃が広がります。自社が公開しているサーバーを把握できていない場合は、範囲を決める前にすべて洗い出しましょう。
なお、適用範囲を国内の事業所だけに絞るような判断は可能です。ただし範囲から外したものについては、VLANやファイアウォールなどのネットワーク機器で、適用範囲の内外をまたぐ通信を必要最小限にしなければなりません。
申請は法人単位が原則で、事業部単位やグループ単位も選べる
申請する単位は、原則として法人または個人事業主です。ただし法人の場合は、適用範囲について★3確認責任者または評価機関から妥当性の確認を受けたうえで、事業部単位やグループ単位でも申請できます。
全社で一斉に取り組む必要はありません。対象となる事業や拠点を先に絞って★3を取得し、そこから範囲を広げる進め方も可能です。
ただし範囲を広げるときは注意が必要になります。適用範囲を変更した場合、有効期間が残っていても、あらためて★3確認責任者の確認を受け直さなければなりません。
セキュリティ対策評価制度のチェックリストで自社の現状を確認する手順
対象の範囲が決まったら、チェックリストと自社の状況を突き合わせます。
自己評価での適合・不適合の判断基準をまとめた「★3・★4自己評価等ガイド」は2026年秋頃の公表予定のため、現時点では公式Excelの評価基準を判断のよりどころにする進め方が現実的です。
- 要求事項ごとに現状を照合して未対応を洗い出す
- 対策の実施状況を証跡として残す
- 未対応の項目に優先順位をつけて着手時期を決める
1. 要求事項ごとに現状を照合して未対応を洗い出す
43の要求事項を1つずつ確認します。このとき「対策を実施しているか」ではなく、「評価基準に書かれた条件を満たしているか」で判断しましょう。
たとえば資産の把握なら、台帳の有無ではなく、製造元・OS・台数を把握する仕組みが整っているか、管理ルールを定めているか、遵守状況を年1回以上点検しているかという単位で見ます。
評価基準は★3だけで81項目に分かれているため、要求事項の単位で「対応済み」と判断すると抜け漏れが生じます。
| 要求事項No. | 要求事項名 | 要求事項 | ★3/★4 | 評価基準No. | 評価基準 |
|---|---|---|---|---|---|
| 3-1-1 | 情報機器、OS及びソフトウェアに関する情報の把握 | 情報機器、OS及びソフトウェアに関する情報を把握すること。 | ★3 | 3-1-1-1 | パソコン及びシンクライアントの製造元、OS及び台数を把握するための仕組みを整備すること。 |
| 3-1-1-2 | サーバ、仮想サーバ及びハイパーバイザの製造元、OS及び台数を把握するための仕組みを整備すること。 | ||||
| 3-1-1-3 | 情報機器、OS及びソフトウェアについて、導入、設置、ネットワーク接続及びセキュリティパッチ適用のルールを含む管理ルールを定めること。 | ||||
| 3-1-1-4 | 年1回以上の頻度でNo.3-1-1-3で定めた管理ルールの遵守状況について点検すること。 | ||||
| ★4 | 3-1-1-5 | スマートデバイスの製造元、OS及び台数を把握するための仕組みを整備すること。 | |||
| 3-1-1-6 | 重要なシステムを構成する情報機器について、設定情報を把握するための仕組みを整備すること。 | ||||
| 3-1-1-7 | 年1回以上の頻度でNo.3-1-1-1、No.3-1-1-2、No.3-1-1-5及びNo.3-1-1-6で把握した情報の内容について、点検すること。 |
2. 対策の実施状況を証跡として残す
評価では、対策を実施している事実を示す記録が欠かせません。文書の有無だけでなく、点検を実施した日付と結果、周知した対象と方法まで残しておくと、確認の作業がスムーズです。
★3の評価基準81項目のうち8項目は、年1回以上の実施または点検を条件としています。うち6項目が点検で、残る2項目は教育・訓練の実施とインシデント事例の社内共有です。いずれも後からまとめて記録を作れません。対象は次の6つに分かれます。
- 平時のセキュリティ推進体制の点検
- 取引先とのシステム上の関係について把握した内容の点検
- 情報機器・OS・ソフトウェアの管理ルールの遵守状況の点検
- 機密区分に応じた情報の管理ルールの内容の点検
- インシデント発生時の対応に関する教育・訓練の実施と、その実施内容の点検
- インシデント発生時の体制の点検と、インシデント事例の社内共有
着手が遅れるほど、1年分の記録が揃うタイミングも後ろにずれます。
3. 未対応の項目に優先順位をつけて着手時期を決める
洗い出した未対応の項目には、着手の順番をつけます。判断の材料になるのは、★3の評価基準81項目の分野別の分布です。
| 分野 | ★3の評価基準数 |
|---|---|
| 攻撃等の防御 | 48 |
| リスクの特定 | 11 |
| ガバナンスの整備 | 8 |
| インシデントへの対応 | 6 |
| 取引先管理 | 4 |
| 攻撃等の検知 | 3 |
| インシデントからの復旧 | 1 |
| 合計 | 81 |
48項目が「攻撃等の防御」に集中しているため、この分野へ工数を厚く配分する計画が現実的です。また、機器やサービスの導入をともなう項目は、選定と社内調整、展開までに時間がかかります。文書やルールの整備より先に検討を始めておくと、制度開始までの期間を無駄にしません。
★3の確認を担う専門家への依頼の進め方は、以下の記事で解説しています。
関連記事:セキュリティ対策評価制度の★3(星3)とは?取得の手順とセキュリティ専門家の要件を解説
セキュリティ対策評価制度への対応が遅れた場合に生じること
本制度は任意で、取得しなくても法令上の不利益はありません。経済産業省も、取得しなければ商取引が規制されるといった説明は事実ではないと注意喚起しています。
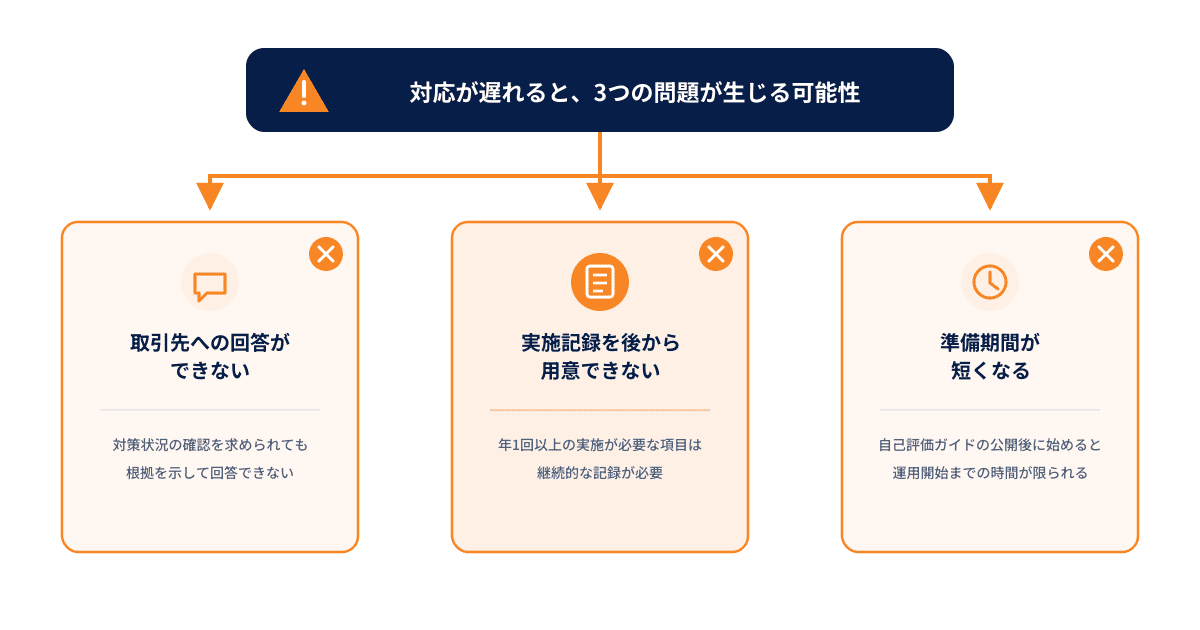
それでも準備を後回しにすると、以下のようなデメリットが生じる可能性があります。
- 取引先から対策状況の確認を求められたときに回答できない
- 年1回以上の実施が必要な項目は記録を後から用意できない
- 自己評価ガイドの公開を待つと準備期間が短くなる
取引先から対策状況の確認を求められたときに回答できない
本制度は、2社間の取引契約などで委託元が委託先に★を提示する運用を想定しています。★の取得を求められる場面だけでなく、要求事項と評価基準を共通のチェックリストとして使い、必要な基準を満たしているかを確認する活用方法も想定されています。
つまり★を取得しない選択をしても、43項目の内容で質問を受ける可能性は残ったままです。自社の対応状況を項目単位で把握していなければ、その場では回答できず、確認のたびに社内調査が発生します。
年1回以上の実施が必要な項目は記録を後から用意できない
年1回以上の実施または点検を条件とする評価基準は、★3で8項目、★4では23項目です。
点検は、実施した事実と日付が記録として残っていて初めて条件を満たします。書類を後からさかのぼって作成しても実際に点検した記録にはならないため、記録が揃っていない項目があるとその時点では申請できません。取引先から★の提示を求められても、点検の周期が一巡するまで待つことになります。
★3の有効期間は、登録が完了した旨の通知を受けた日から1年です。更新のたびに年次の点検と、★3確認責任者の確認を経た自己評価の提出が必要になります。
適用範囲を変更した場合や、要求事項の達成に顕著な影響を及ぼす変更があった場合は、有効期間内でも再度の確認が条件です。端末やサーバーの大規模なリプレイス、クラウド基盤への大規模な移行、ネットワーク構成の顕著な変更が例に挙げられています。
自己評価ガイドの公開を待つと準備期間が短くなる
自己評価での適合・不適合の判断基準を定めた「★3・★4自己評価等ガイド」と、記載内容を補足する「★3・★4要求事項・評価基準 解説書」は、2026年秋頃に公表される予定です。一方で制度開始、つまり申請受付の開始は2026年度末頃、具体的には2027年1月から3月頃の見込みです。
ガイドの公開を待ってから着手すると、準備に使える期間は数か月しか残りません。要求事項と評価基準そのものは2026年3月に公表済みで、現状の照合はガイドを待たずに進められます。ガイドが必要になるのは実装方法を判断する段階からで、それまでの棚卸しは先に片づけておくほうが安全です。
期間が限られるほど、外部への依頼で費用がかさみます。機器やサービスの導入は比較検討の時間が取れず、割高な選択になりがちです。★3確認責任者への依頼も、制度開始の前後に集中すれば希望する時期を押さえにくくなります。
セキュリティ対策評価制度のチェックリスト対応でつまずきやすい点
チェックリストの項目そのものは明快でも、実際に照合を始めると想定外の作業が出てきます。特に以下の3つは、手が止まりやすい箇所です。
- 資産の一覧が最新の状態に保たれない
- 対策は実施していても記録が残っていない
- 委託先・グループ会社まで対象範囲が広がる
資産の一覧が最新の状態に保たれない
資産の把握は「仕組みを整備すること」が条件で、一度台帳を作れば終わりという内容ではありません。端末の入れ替えや人の異動、ソフトウェアの追加は日常的に発生するため、更新の仕組みがなければ台帳と実態のずれは広がります。
年1回以上の遵守状況の点検を求められる項目でもあり、点検の時点で一覧が古いままなら、棚卸しからやり直すことになります。照合作業に入る前の段階で資産情報が自動で更新される状態になっているかどうかで、その後の工数は大きく変わります。
資産管理を担うツールの選び方は、以下の記事で比較しています。
関連記事:【2026年版】IT資産管理ツールおすすめ8選を比較|機能・タイプ別の選び方を解説
対策は実施していても記録が残っていない
ウイルス対策ソフトの導入やパスワードルールの周知など、対策そのものは実施済みという企業は少なくありません。評価で問われるのは実施の有無ではなく、実施したことを示せるかどうかです。
周知であれば、いつ・誰に・どの方法で伝えたかが残っている必要があります。点検であれば、実施日と確認結果、指摘があった場合の対処までが記録の対象です。日々の運用で自然に記録が溜まる形にしておかないと、評価の直前に社内から証跡をかき集める作業が発生します。
アクセスログの取得と保管の考え方は、以下の記事でまとめています。
関連記事:アクセスログとは?種類・確認方法・分析のポイントを解説
委託先・グループ会社まで対象範囲が広がる
取引先管理の項目は、自社の中だけで完結しません。自社の資産が接続している他社のシステムを把握する仕組みが★3の条件になり、対象には顧客・子会社・関係会社・クラウドサービス提供者が含まれます。
グループ会社や拠点ごとに管理体制が分かれている場合、まず誰がどの端末とシステムを持っているかを横断的に確認する作業から始まります。拠点間で管理方法が統一されていないと、同じ要求事項に対して拠点ごとに別々の証跡が必要になり、点検の負荷も分散したままです。
拠点をまたいだ管理形態の選び方は、以下の記事で整理しています。
関連記事:IT資産管理ツールはクラウド化すべき?オンプレミス型との違いと選定基準を解説
セキュリティ対策評価制度の対応を継続できる状態にするには
上記3つのつまずきは別々の問題に見えますが、原因は共通しています。必要な情報を人手で集め、記録も人手で作っている点です。
端末の入れ替えや人の異動は日常的に発生します。そのたびに台帳を更新し、点検の記録を残し、拠点ごとに証跡を揃える運用は、担当者が限られる組織では続きません。
必要なのは、情報が自動で集まり、点検や対処の履歴がそのまま記録として残る状態です。この状態を先に作っておけば、43項目の照合も、年1回以上の点検も、更新のたびの再確認も、同じ仕組みの上で回せます。
wakucone plusは、端末の資産情報と操作ログを自動で収集し、古いOSやウイルス対策が未設定の端末を検知します。拠点が分かれていても同じ管理画面で状況を確認できるため、証跡が拠点ごとに散らばりません。
セキュリティ対策評価制度のチェックリストに関するよくある質問
最後に、セキュリティ対策評価制度のチェックリストに関するよくある質問に回答します。
チェックリストは制度開始前でも使えますか
公表済みの★3・★4要求事項及び評価基準は、そのまま自己点検に使えます。制度開始は申請受付の開始を意味するため、開始時点で★を取得している企業は存在しません。開始前の期間は、現状の照合と未対応項目の洗い出しに充てる使い方が有効です。
すべての項目を満たさないと★は取得できませんか
合格基準は★3・★4ともに、原則としてすべての評価基準への適合です。★3では申請の前に、経営層がすべての項目に適合している旨を宣言する自己適合宣言が求められます。
ただし★3確認責任者の確認で不適合が見つかった場合でも、適切に是正して了承を得られれば登録できます。★4も同じで、評価機関からの指摘通知から一定期間内に是正報告を提出し、了承を得れば登録が可能です。
特定のセキュリティ製品の導入は必要ですか
経済産業省は、評価基準の達成にあたって特定のセキュリティ対策製品の導入を求めるものではないと明記しています。組織の規模やシステム構成によって、求められる対応が同一ではないためです。製品を導入するかどうかは、評価基準の条件を自社の体制で満たせるかを踏まえて判断しましょう。
★の取得に費用はかかりますか
基本規程は、登録希望組織が制度運営機関に対して申請料と登録料を支払うと定めています。金額は今後公表される予定です。このほか、★3であれば確認を依頼する★3確認責任者への費用、★4であれば評価機関への費用が別途発生します。これらは契約により決まります。
評価の対象にはクラウドサービスも含まれますか
本制度が対象とするのは企業などのIT基盤で、クラウド環境で運用するものも含まれます。外部情報サービスの管理という要求事項も★3に含まれており、利用時のセキュリティ要件の設定と、提供事業者との機密情報の取り扱いに関する合意が条件です。一方、製造環境などの制御システムは直接の対象になっていません。
★3と★4でチェック項目はどれくらい変わりますか
要求事項の数は★3が26項目、★4が43項目です。評価基準まで数えると★3が81項目、★4が153項目に増えます。制度構築方針は★3を全てのサプライチェーン企業が最低限実装すべき対策、★4を標準的に目指すべき対策と位置づけています。上位の段階が下位を包括するため、★3の取得は★4の前提になりません。有効期間は★3が1年、★4が3年です。
関連記事:セキュリティ対策評価制度の★3(星3)とは?取得の手順とセキュリティ専門家の要件を解説
準備について公的機関に相談できますか
制度を運営するIPAは、登録に向けた個別の支援を行えません。運営上のルール、規定で準備の相談先が必要な場合は、外部の事業者に依頼することになります。
まとめ
セキュリティ対策評価制度のチェックリストは、経済産業省が公開する「★3・★4要求事項及び評価基準」が原本です。7つの分野に43の要求事項が置かれ、★3では26項目、★4では43項目すべてが評価の対象になります。★3の評価基準81項目のうち48項目が「攻撃等の防御」に集中しているため、この分野へ工数を厚く見込む計画が現実的です。
照合を進めると、資産の一覧が最新に保たれない、対策は実施していても記録が残っていないという2点で手が止まる企業が多く見られます。年1回以上の実施を求める項目は後から記録を作れないため、着手の時期がそのまま準備の完了時期を決める点も見込んでおきましょう。
端末の入れ替えや人の異動は日常的に発生するため、台帳を人手で更新し続ける運用には限界があります。情報が自動で集まり、点検や周知の記録がそのまま残る仕組みを用意しておくと、評価の直前に証跡をかき集める作業が発生しません。
IT資産の把握と更新状況の確認、記録の保持まで手が回らないとお悩みの場合、wakucone plusがおすすめです。
- 端末の資産情報と操作ログを自動で収集し、一覧を最新の状態に保てる
- 古いOSやウイルス対策が未設定の端末を検知し、管理画面から遠隔で対処できる
- 未許可のソフトウェアの利用や機密情報の持ち出しを検知し、記録として残せる
- 専門知識がなくても扱える画面設計で、担当者が限られる体制でも運用を続けられる