


2026.11.11
IT資産管理標的型攻撃メールとは?見分け方と初動対応を少人数情シス担当者向けに解説
目次
昨今の個人情報漏えいのニュースを見て、自社のメール対策や端末管理に不安を感じる情シス担当者もいるのではないでしょうか。標的型攻撃メールは、取引先や社内関係者からの連絡を装うため、社員への注意喚起だけでは対応が難しい場合があります。
今のところ被害の報告がなくても、更新されていない端末や管理されていないソフトウェアが残っていれば、攻撃に悪用されるおそれがあります。被害を防ぐためには、メールへの備えとともに、自社の端末がどのような状態にあるかを確認することが重要です。
本記事では、標的型攻撃メールの特徴や他のメールとの違い、感染・被害拡大につながる4つの弱点を解説します。情シス担当者ができる対策と、それらを継続するためのIT資産管理・ログ活用についても紹介します。
標的型攻撃メールによる情報窃取の事例
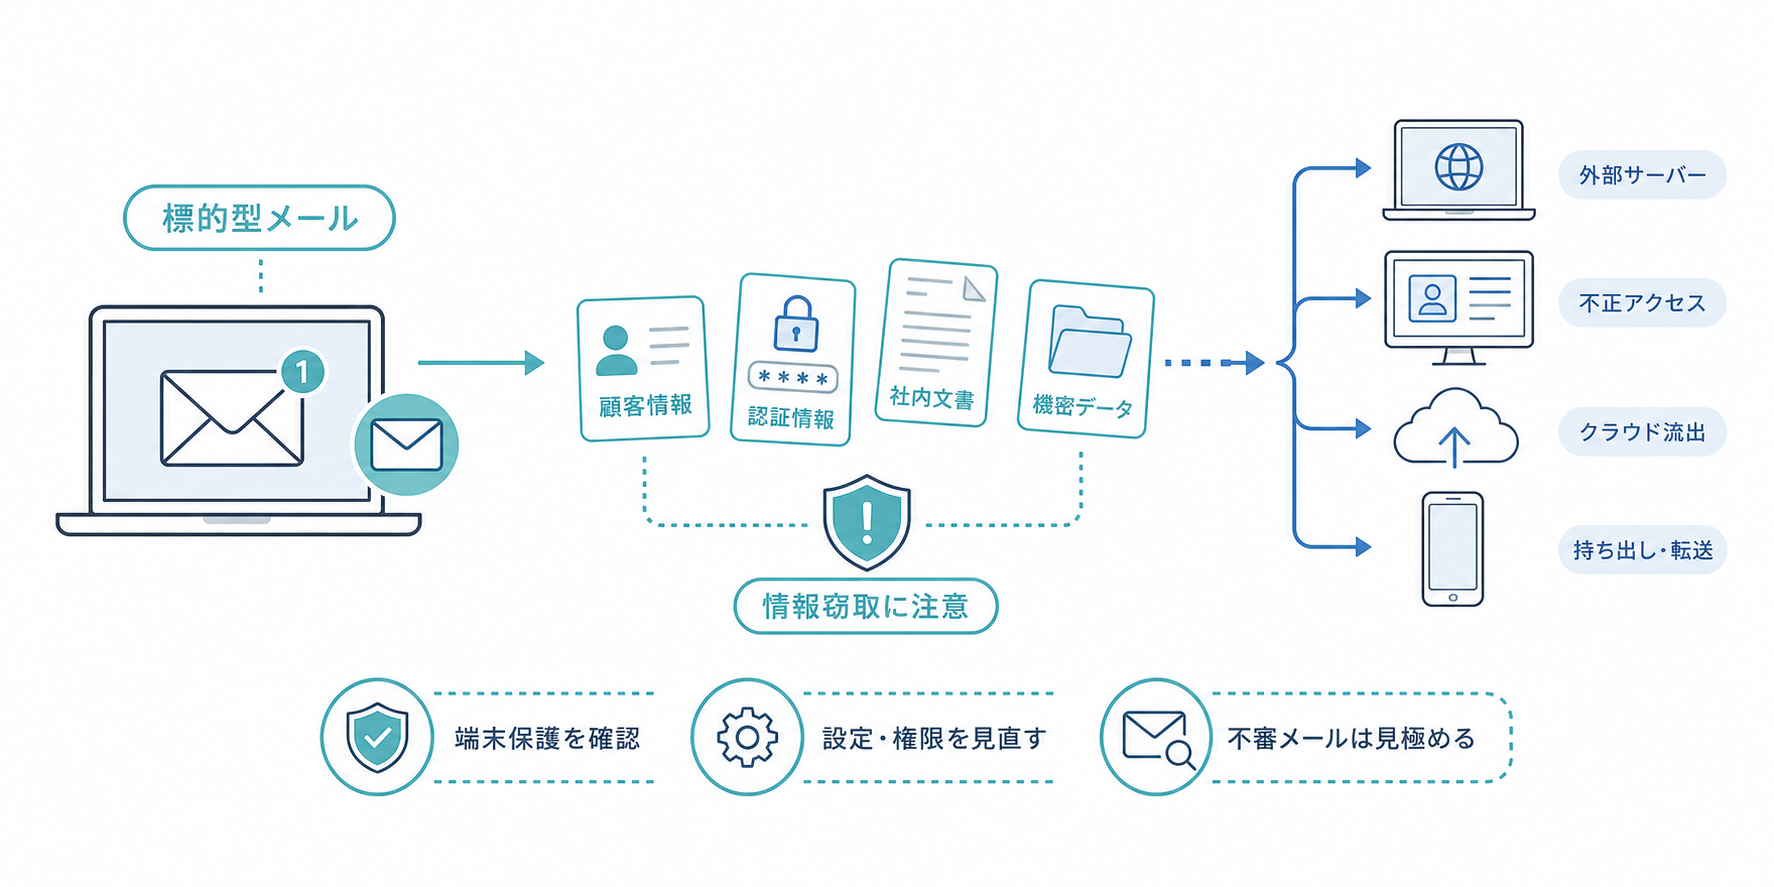
標的型攻撃メールを入口とする攻撃では、1台のPCへの感染が、その端末に保存された関係者の情報に影響する場合があります。自社の対策を考える材料として、標的型攻撃メールによる感染が公表された事例を紹介します。
在宅勤務用PCの感染により、関係者情報が漏えいした可能性
東京大学は2023年10月24日、大学院総合文化研究科・教養学部の教員が在宅勤務で使用していたPCについて、標的型攻撃メールによるマルウェア感染と、情報窃取の形跡が確認されたと公表しました。原因となったメールは2022年7月19日に受信しており、2023年1月18日に専門機関からの指摘で感染が発覚しています。
調査では、教職員・学生・卒業生等の情報2,409件、学会会員・イベント参加者の情報1,082件、他大学で担当する授業の受講学生の情報796件などが漏えいした可能性があるとされました。これらは漏えいが確定した件数ではなく、情報窃取の形跡を踏まえた公表です。
この事例からは、在宅勤務で使用する端末も管理対象として考える必要性が分かります。業務で扱う情報がどこに保存されているか、端末保護が有効になっているか、異常時に確認できる記録があるかを、平時から点検しておくことが重要です。
参考:大学院総合文化研究科・教養学部への不正アクセスによる情報流出について(2023年10月24日)|東京大学
では、なぜ業務メールからこのような被害につながるのでしょうか。次に、受信者を信用させる手口と、組織にとっての脅威を整理します。
その業務メール、本当に安全?標的型攻撃メールの特徴と組織に広がる脅威
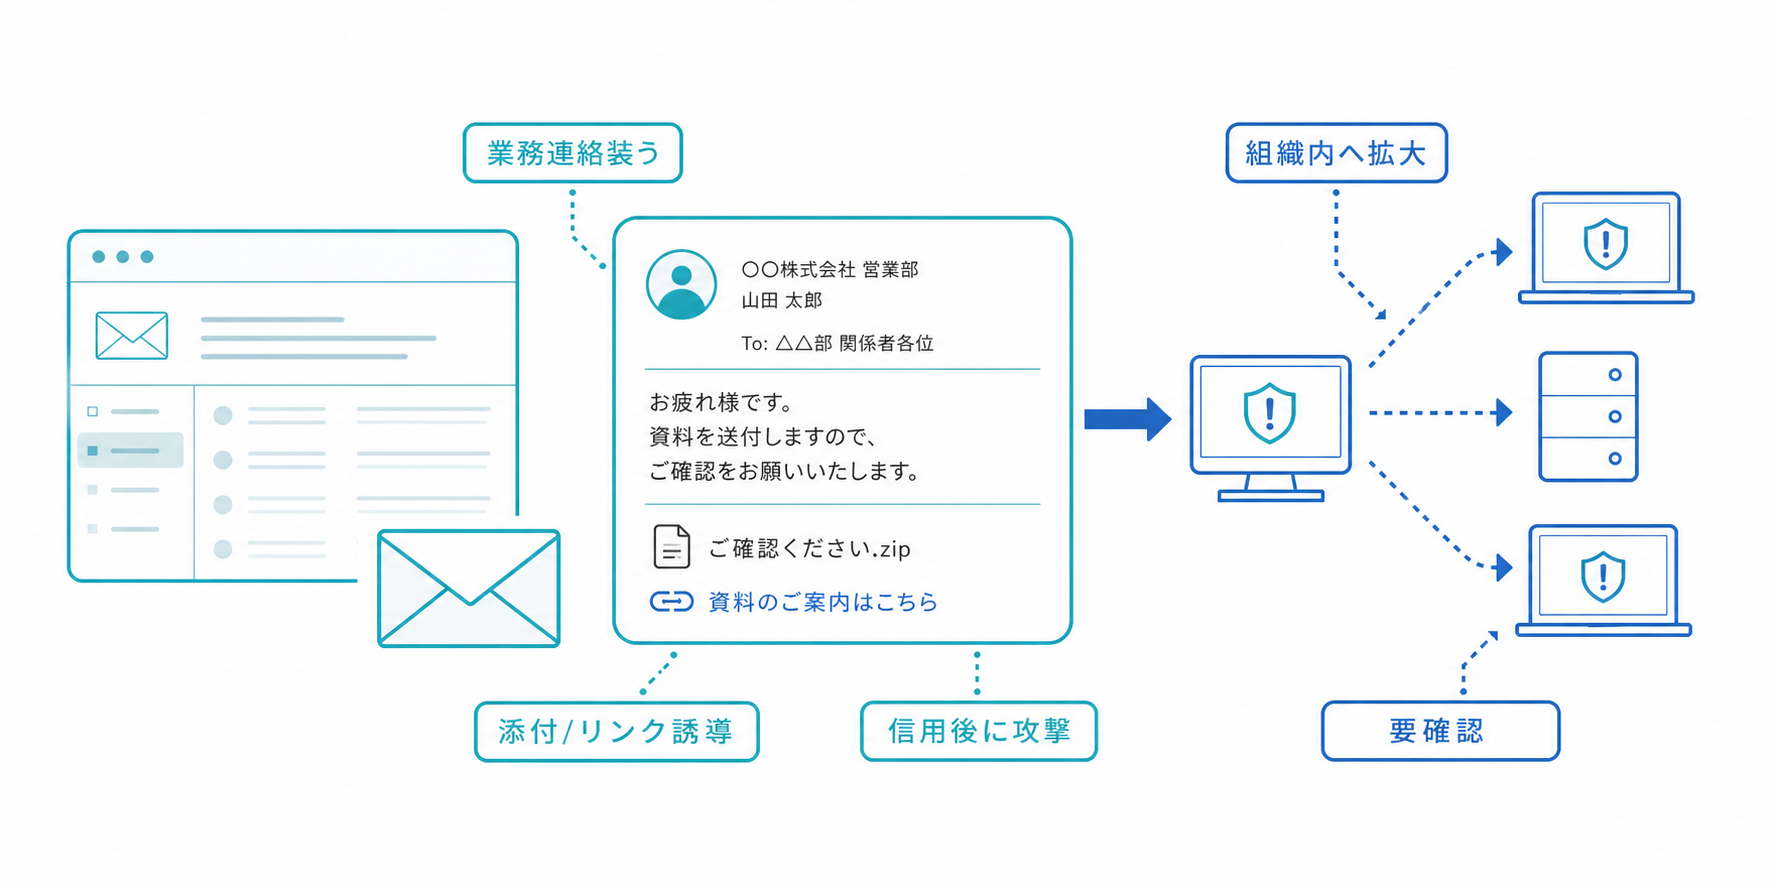
標的型攻撃メールとは、特定の組織や担当者を狙い、業務に関係する連絡を装って送られる攻撃メールです。不正なファイルの実行や危険なサイトへのアクセスなどを促し、機密情報の窃取や組織内への侵入につなげます。
見た目が明らかに不自然なメールだけではありません。受信者の業務や関係者の情報を利用し、対応が必要な連絡に見せかける点に注意が必要です。
業務に見える自然な文面で受信者を信用させる
取引先、社内関係者、公的機関などを装い、請求書の確認、見積書の修正、日程調整といった内容で操作を促します。差出人名に実在する担当者の名前が使われることもあり、名前や日本語の自然さだけで安全とは判断できません。
最初のメールから添付ファイルやリンクを送る手口に加え、問い合わせへの返信などで信用させた後に危険なファイルを送る「やり取り型」もあります。最初に不審な添付がなかったことや、以前返信した相手であることは、その後のメールの安全性を保証しません。
普段と異なる依頼や操作を求められた際は、電話など別の経路で確認することが重要です。
迷惑メール・フィッシングとは分類の観点が異なる
一般的な迷惑メールには、広告などを不特定多数に大量送信するものがあります。一方、標的型攻撃メールは特定の相手や組織を狙い、関係性や業務上の関心に合わせて接触する点が特徴です。ただし、迷惑メールにも悪意あるものが含まれ、標的型攻撃メールが必ず1通ずつ送られるわけではありません。
フィッシングは、実在するサービスなどを装い、偽サイトへの誘導などによって情報をだまし取る手口です。「誰を狙うか」を示す標的型と、「どう情報を奪うか」を示すフィッシングは重なる場合があります。特定の担当者を狙ったフィッシングもあるため、両者を完全に別の攻撃として扱わないことが大切です。
ランサムウェアは、データを暗号化するなどして金銭を要求する攻撃です。メールは侵入経路の1つですが、ランサムウェア被害がすべてメールを原因とするわけではありません。
1人の操作から情報窃取や業務停止へ広がる
不正なファイルの実行などで端末に侵入されると、保存された情報が盗まれるだけでなく、他のPCやサーバーにも影響が広がるおそれがあります。重要なシステムやデータが使えなくなれば、日常業務の継続にも支障が生じます。
社員教育に加え、端末の更新や保護、異常時の対象特定、調査に使える記録の保存を組み合わせることが必要です。
参考:企業組織を狙う攻撃メールの手口とその対策|IPA 独立行政法人 情報処理推進機構
感染・被害拡大につながる4つの弱点
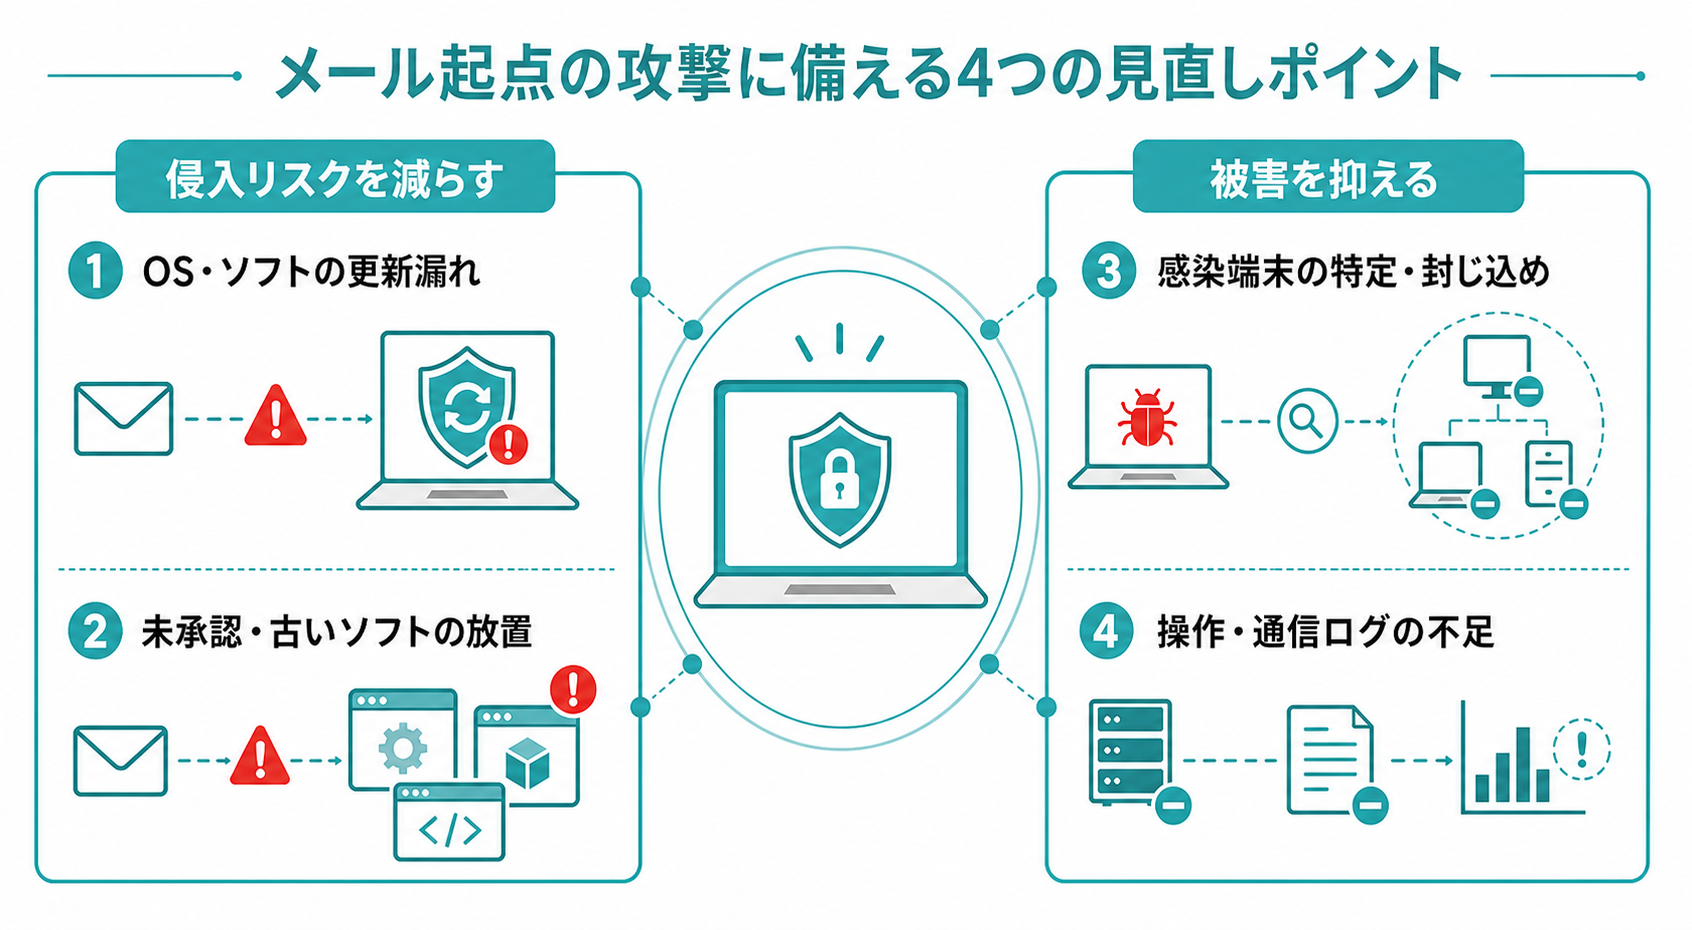
メールを入口とする攻撃への備えでは、侵入のリスクを減らすことと、侵入後の被害を抑えることの両方が重要です。見直したい項目は、以下の4つです。
- OS・ソフトウェアの脆弱性が修正されていない
- 未承認アプリや古いソフトウェアが管理から漏れている
- 感染が疑われる端末の特定と封じ込めに時間がかかる
- 調査に必要な操作・通信の記録が残っていない
OS・ソフトウェアの脆弱性が修正されていない
添付文書やリンク先のコンテンツに、閲覧・処理するソフトウェアの脆弱性を悪用する不正コードが含まれる場合があります。対象の脆弱性が残っていると、ファイルやWebページを開いた際にコードが実行され、感染につながるおそれがあります。
ただし、メールを表示した瞬間に必ず感染するわけではなく、悪用される脆弱性や設定、操作によって異なります。実行ファイルの起動やマクロの有効化を誘うなど、脆弱性を使わない手口もあるため、更新だけで対策を完結させないことが重要です。
未承認アプリや古いソフトウェアが管理から漏れている
情シス担当者が把握していないソフトウェアは、更新や削除の対象から漏れやすくなります。標準ソフトを更新していても、別の文書閲覧ソフトや圧縮解凍ソフトが古いまま残っていれば、対策の抜けが生じる場合があります。サポート終了製品では、新たな脆弱性に対する修正が提供されないおそれもあります。
未承認・無料であることだけを理由に危険と判断するのではなく、提供元、バージョン、サポート状況、業務上の必要性を確認しましょう。オンラインサービスやブラウザ拡張機能など、インストールソフトの一覧だけでは把握しにくいものも確認対象です。
感染が疑われる端末の特定と封じ込めに時間がかかる
1台のPCに侵入した攻撃者が、そのPCを足がかりに、社内の別のPCやサーバーにも不正にアクセスすることがあります。このように侵入先を広げる動きを「横展開(ラテラルムーブメント)」と呼びます。マルウェアが自動的に広がる場合だけでなく、攻撃者が操作してアクセス先を増やす場合も含まれます。
被害の拡大を抑えるには、感染が疑われるPCを速やかに特定し、必要に応じてネットワークから切り離すことが重要です。しかし、「誰が使っているPCか」「どこにあるか」「IPアドレスは何か」が分からなければ、対象を探すだけで時間がかかります。日頃から端末情報を最新の状態に保ち、ネットワークから切り離す判断を誰が行い、誰がどの方法で実施するかを決めておきましょう。
調査に必要な操作・通信の記録が残っていない
ファイルの取得や起動、Webアクセスなどの記録が不足すると、発端となった操作や影響範囲を確認しにくくなります。攻撃者による痕跡削除だけでなく、保存期間の経過や端末の初期化によって記録が失われる場合もあります。
必要なログを平時から取得・保存し、端末側だけの記録に依存しないことが重要です。ログは調査の手掛かりですが、存在するだけで正確な原因究明や証拠保全が保証されるものではありません。
ここまで見てきた4つの弱点は、端末の更新や管理の抜けに加え、異常時の対応や調査に必要な備えが不足している状態といえます。古いソフトウェアを把握できなければ更新の対象から漏れ、端末情報や操作・通信の記録が不足していれば、感染が疑われるPCの特定や影響範囲の確認に時間がかかります。
標的型攻撃メールは、取引先や社内関係者からの連絡を装うため、社員への注意喚起だけでは対応が難しい場合があります。だからこそ、社員教育とあわせて端末側の弱点を減らし、万一の際に速やかに対応できる状態を整えることが重要です。
そのためには、ソフトウェアの更新状況や利用実態を把握し、端末・利用者情報を最新に保つとともに、必要なログを保存する運用が求められます。情報を集めるだけでなく、確認した問題への対処や、異常時の判断・連絡の手順まで決めておきましょう。次に、これらの弱点に対応する4つの対策を紹介します。
情シス担当者ができる4つの対策|感染リスクと被害拡大を抑える
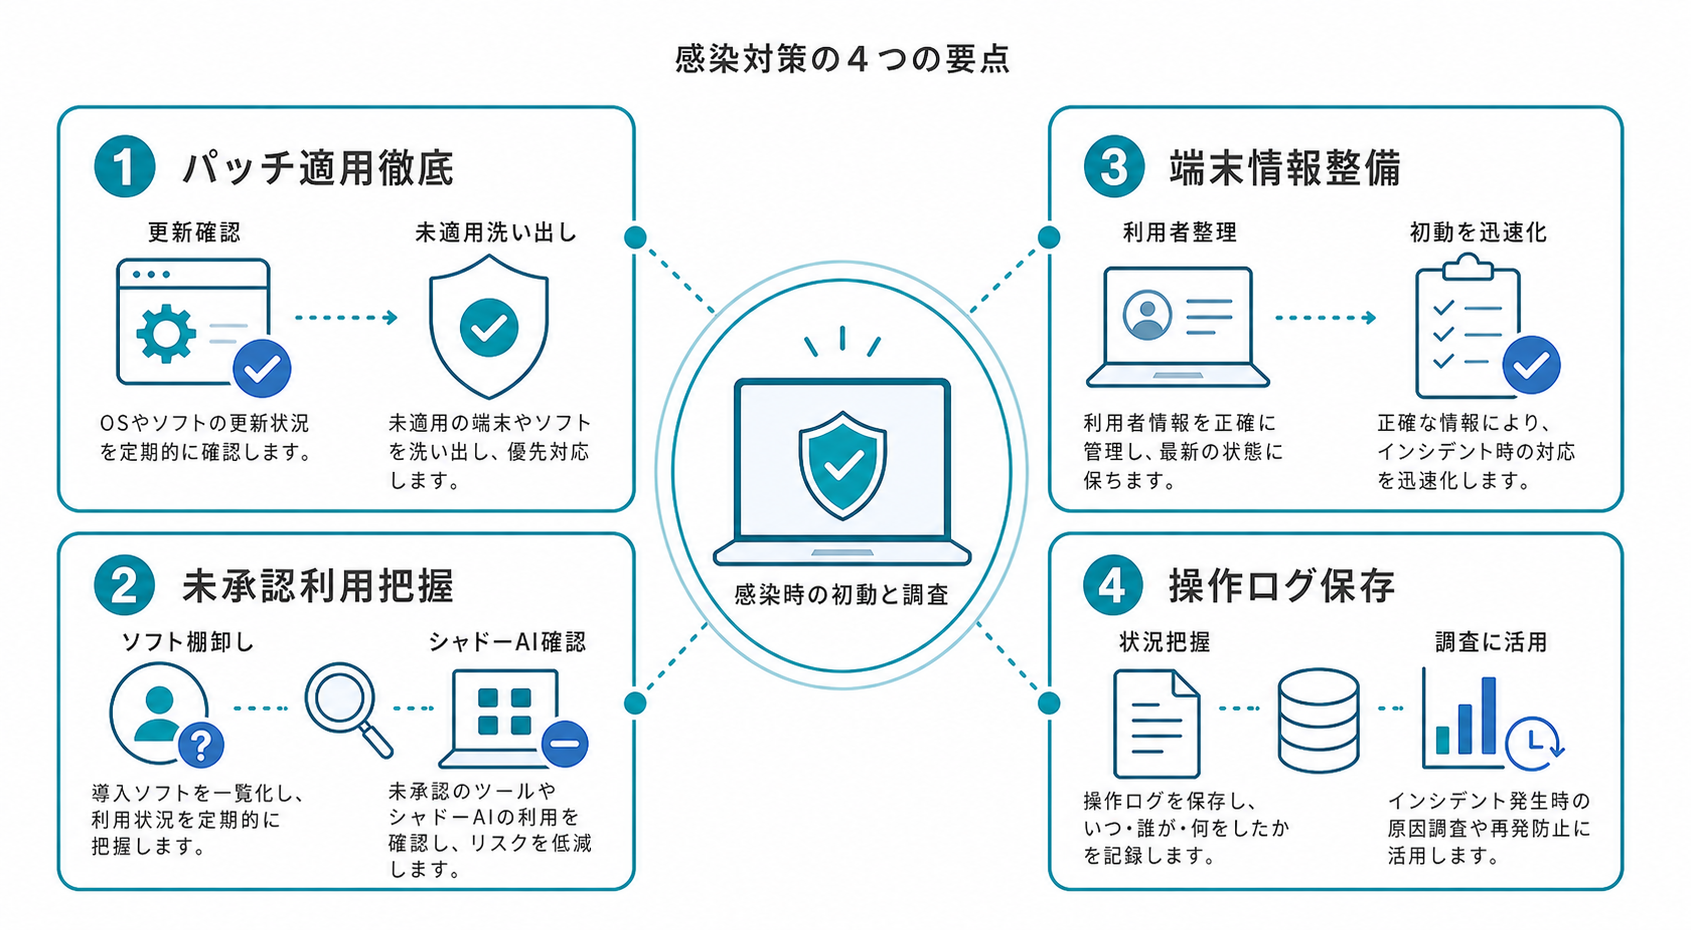
情シス担当者が取り組む対策は、次の4つに整理できます。予防だけでなく、万一の初動と調査まで考えて整えることがポイントです。
- 脆弱性管理とパッチ適用を徹底する
- 不要・未承認のソフトやサービスを把握する
- 端末・利用者情報を整備し、迅速な初動に備える
- 操作ログを保存し、状況把握と調査に使う
脆弱性管理とパッチ適用を徹底する
まず、OSやOfficeソフト、PDF閲覧ソフトなどのバージョンと更新状況を確認し、セキュリティ更新が未適用の端末を洗い出します。悪用状況や重要度、業務への影響を踏まえて優先順位と適用期限を決め、更新を進めましょう。
重要なのは、更新プログラムを配布するだけで終わらないことです。適用失敗や再起動待ちが残っていないか、対象端末で更新が完了したかまで確認する必要があります。強制更新を行う場合は、業務影響や例外の扱い、復旧手順も検討しておきます。
こうした管理により、修正済みの既知の脆弱性を悪用されるリスクを減らせます。ただし、未修正の脆弱性や別の手口もあるため、端末保護など他の対策と組み合わせることが前提です。
不要・未承認のソフトやサービスを把握する
社内で使うソフトウェアを棚卸しし、禁止ソフト、古いバージョン、サポート終了製品を確認します。利用者に業務上の必要性を確認したうえで、更新、承認済み製品への移行、削除を判断しましょう。削除前には依存関係を確認し、対処後の状態まで追うことが重要です。
Webサービス、生成AIアプリ、ブラウザ拡張機能も確認対象に含めます。会社が承認していない生成AIの利用は「シャドーAI」と呼ばれ、情シス担当者が利用実態や情報の取り扱いを把握できない点が課題になります。取得できるアクセス・アプリ利用の記録と利用者への確認を組み合わせ、提供元や利用目的を把握します。ただし、サイトへのアクセスだけでAIの入力内容まで分かるとは限りません。
一律禁止ではなく、実態に合わせて承認サービス、申請手順、入力してはいけない情報を定めることで、業務と安全性を両立しやすくなります。ログ取得の目的・範囲は社員に周知し、閲覧者や保存期間も決めておきましょう。
端末・利用者情報を整備し、迅速な初動に備える
端末名、利用者、部署、IPアドレス、情報の更新時刻などを整理し、社員の報告や端末保護製品の検知情報と照合できるようにします。共有端末や在宅勤務、IPアドレスの変更を想定し、古い台帳だけで判断しないことが大切です。
感染が疑われる際のネットワーク隔離については、判断者、実行方法、連絡先を定めます。証拠保全を考慮し、独断で端末を初期化したり、記録を削除したりしないようにします。
対象確認と封じ込めの時間を短縮する備えになりますが、既に横展開している場合、1台の隔離だけでは不十分です。検知情報やログを基に追加調査の対象も確認します。
操作ログを保存し、状況把握と調査に使う
Webアクセス、アプリ起動、ファイル操作、外部メディア利用など、必要な記録を取得可能な範囲で保存します。記録の集約先、保存期間、閲覧・削除できる担当者を定め、端末側の記録が失われても調査材料を確保できるように備えましょう。
インシデントが疑われたら、報告時刻前後の操作ログを、メール、EDRなどの端末保護製品、ネットワーク側の記録と照合します。これにより、不審な操作の発端や追加調査の対象を整理できます。取得項目によっては、ファイル実行や不正通信の詳細まで分からない場合もあります。
操作ログだけで感染や情報流出を確定するのではなく、必要に応じて専門家へ引き継ぐことも重要です。メール検査、端末保護、バックアップの分離と復元確認、社員教育もあわせて整えましょう。
4つの対策に共通するのは、端末の状態と利用実態を把握し、情報を更新・保存し続けることです。1台ずつ確認し、台帳や記録を個別に管理する方法では、少人数の情シス担当者に負担がかかります。そこで検討したいのが、情報収集と対策状況の確認をまとめて行う仕組みです。
関連記事:PCログとは?種類・取得方法と勤怠管理・セキュリティ対策での活用法を解説
4つの対策を継続するなら、IT資産管理ツールの活用を
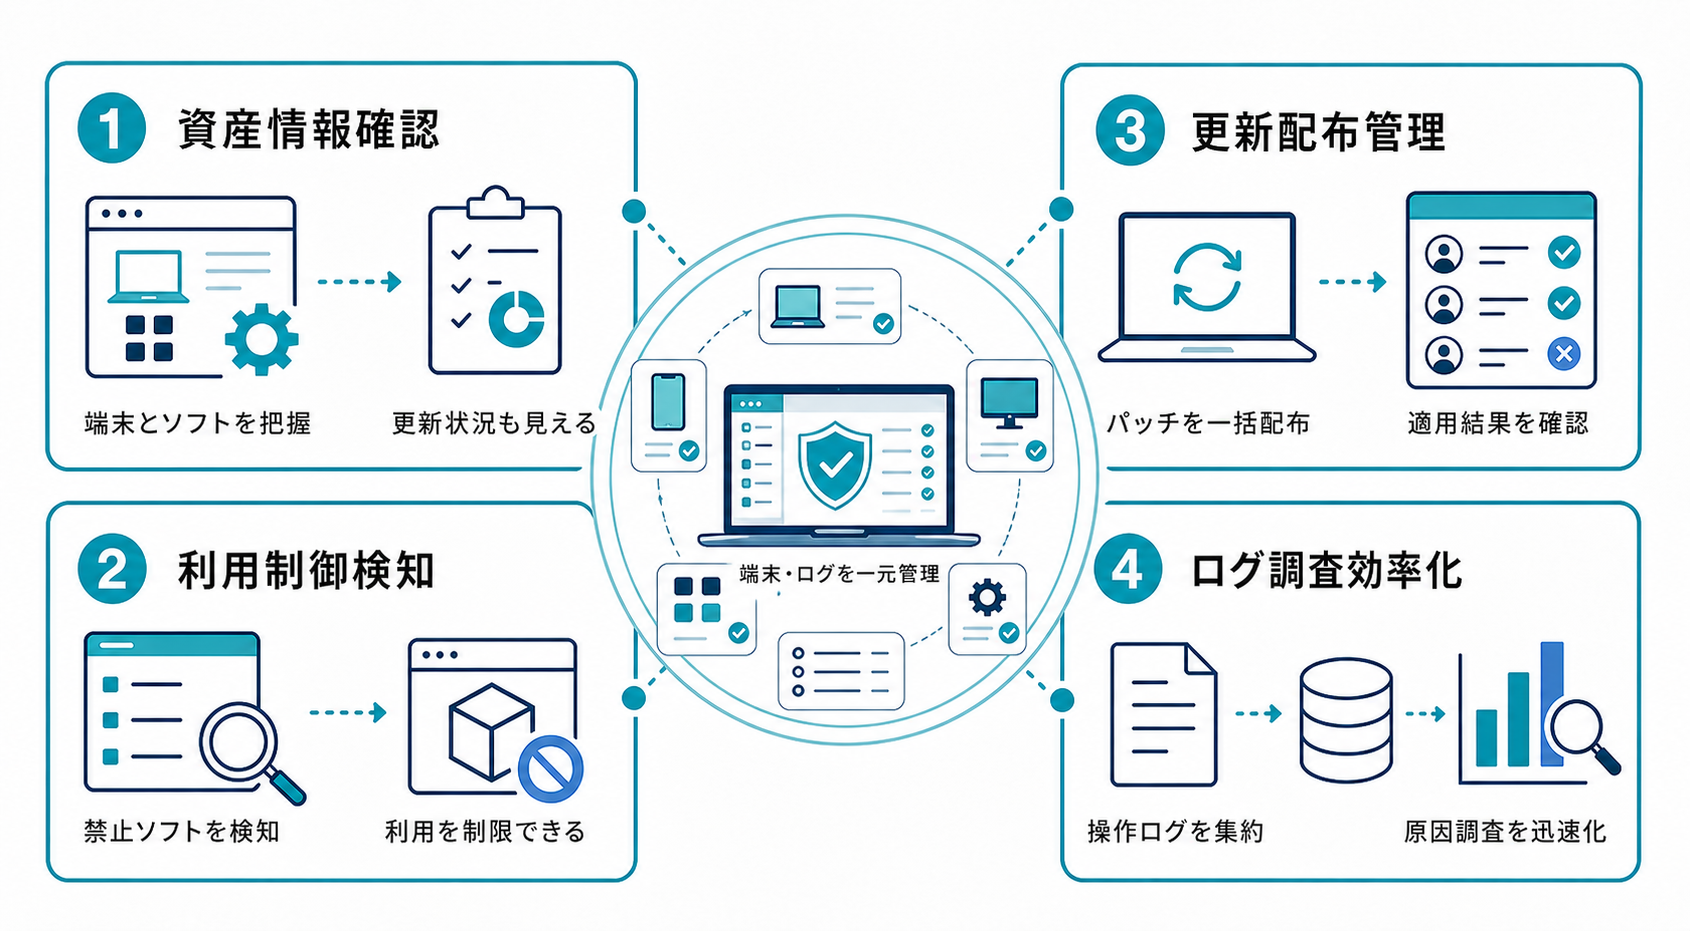
IT資産管理ツールは、PCやソフトウェアなどの資産情報を収集し、管理するための製品です。製品の対応機能に応じて、更新配布、利用制御、操作ログの取得などにも活用でき、平時の点検とインシデント対応を支える基盤になります。
資産情報と更新状況をまとめて確認できる
ソフトウェアやバージョンの情報を集約することで、古いソフトが残る端末や管理対象から漏れた製品を確認しやすくなります。更新配布に対応する製品では、パッチの一括・自動配布と適用結果の確認も進められます。
禁止ソフトの検知、利用制御、遠隔削除に対応する場合もあります。ただし、管理対象のOS・アプリや、拡張機能・Webサービスの把握範囲は製品ごとに異なるため、自社で必要な情報を取得できるかを確認しましょう。
対象端末の確認とログ調査の負担を減らせる
端末と利用者情報をまとめて確認できれば、報告や検知を受けた際に対応対象を絞り込みやすくなります。操作ログを集約・検索できる機能は、記録を端末ごとに探す負担の軽減にも役立ちます。
ネットワーク隔離の実行には、製品自身の機能やEDRとの連携、手動対応などが必要になる場合があります。ツールがあれば自動的に解決すると考えず、取得情報、保存期間、連携先、対処の方法を確認することが重要です。
関連記事:ログ管理とは?目的・種類・メリットと運用のポイントを解説
まとめ
標的型攻撃メールへの備えでは、社員への注意喚起に加え、端末側の弱点を減らし、万一の際に状況を確認できる状態を整えることが重要です。脆弱性への対応、不要・未承認ソフトの管理、迅速な初動、操作ログの保存を組み合わせ、感染リスクと被害拡大の両方に備えましょう。
これらを継続するには、端末情報を集めるだけでなく、対応が必要なリスクを把握し、対処につなげる仕組みが必要です。IT資産管理とログの可視化をまとめて進めたい場合は、NTTスマートコネクトの「wakucone plus」が選択肢になります。

wakucone plusは、業務の可視化・IT資産管理・情報漏洩リスク検知を1つのプラットフォームで扱う法人向けクラウドサービスです。主な特徴は、以下のとおりです。
- PC・業務端末の操作ログを継続的に自動収集
- 主要なリスクに対するアラートをあらかじめ定義
- AIコメントにより状況把握を支援
- IT資産管理・セキュリティ対策・業務可視化を統合
- 新たに利用されたSaaSアプリやWebサイトの一覧から、シャドーAIの利用実態を把握し、対処につなげる
毎月、新たに利用されたSaaSアプリやWebサイトの一覧を確認することで、未承認の生成AIサービスの利用に気づく手掛かりになります。利用目的や業務上の必要性を確認し、可視化した情報から対処画面へ移ることで、必要な対応を進められます。一覧での実態把握と対処への導線を活用し、一律禁止だけに頼らないシャドーAI対策を支援します。
Webサイトへのアクセス記録だけで、AIに入力した内容や情報流出の有無まで判断できるわけではありません。確認できる項目や実行できる対処は、対象環境・連携機能に応じて確認しましょう。
少人数の情シスが端末の状態や利用実態を把握し、確認・対応を続ける方法を検討する際は、wakucone plusのサービス詳細をご覧ください。詳細や運用イメージは、資料請求やデモでご確認いただけます。
標的型攻撃メール対策に関するよくある質問
情シス担当者が対策を検討する際に、確認しておきたい疑問をまとめました。
標的型攻撃メールとフィッシングメールの違いは何ですか?
標的型攻撃メールは特定の相手や組織を狙う点に着目した呼び方です。フィッシングは偽サイトなどで情報をだまし取る手口を指します。特定の担当者を狙うフィッシングもあるため、両者は重なる場合があります。
メールを開いただけで感染しますか?
メールの表示だけで必ず感染するわけではありません。脆弱性や設定によってリスクは異なり、添付ファイルの開封・実行、リンク先での操作などを区別して確認する必要があります。不審なメールを受けた場合は操作を続けず、社内の手順に沿って報告しましょう。
情シス担当者が最初に見直すべき対策は何ですか?
本記事で扱う端末管理では、管理対象とソフトウェアの更新状況を把握することが出発点になります。ただし、優先順位は自社の環境や検知状況によって異なります。既に感染が疑われる場合は、棚卸しの完了を待たず、必要な封じ込めと調査を進めます。
IT資産管理ツールだけで攻撃を防げますか?
IT資産管理ツールだけで、すべての攻撃を防ぐことはできません。端末情報の把握、更新管理、操作ログの保存などを支える仕組みとして活用し、メール検査、端末保護、社員教育と組み合わせることが重要です。
操作ログがあれば情報漏えいを特定できますか?
操作ログは発端や影響範囲を調べる重要な手掛かりですが、取得範囲によって確認できる内容は異なります。メール、ネットワーク、端末保護の記録と照合し、必要に応じて専門調査を行います。ログだけで情報流出を確定できるとは限りません。