


2026.10.19
情報漏洩対策シャドーITとは?リスクや発生原因、検出から対策までをわかりやすく解説
シャドーITとは、会社が把握・許可していないIT機器やクラウドサービスを、従業員が業務に使っている状態を指します。悪意がなくても情報漏洩やマルウェア感染の入り口となるため、放置できない課題です。
本記事では、シャドーITが発生する原因やリスク、利用実態の検出方法から対策までを解説します。
目次
シャドーITとは
シャドーITとは、会社が把握・許可しないまま従業員が個人の判断で業務に使っているIT機器やサービスのことです。ここではシャドーITに該当する具体例や、混同されやすいBYOD、近年増えているシャドーAIとの関係を押さえましょう。
シャドーITに該当する具体例
シャドーITの典型例は、以下の通りです。
- 個人契約のクラウドストレージに業務ファイルを保存する
- 私物のUSBメモリで資料を持ち帰る
- 個人のフリーメールに業務メールを転送する
- 会社が許可していないアプリを業務PCにインストールする
共通するのは、情報システム部門が存在を把握しておらず、セキュリティ対策やログの取得が及ばない点です。
一方、会社が正式に導入したツールの利用は、個人ごとのアカウントで使う形でも管理下にあるため、シャドーITにはあたりません。
BYODとの違い
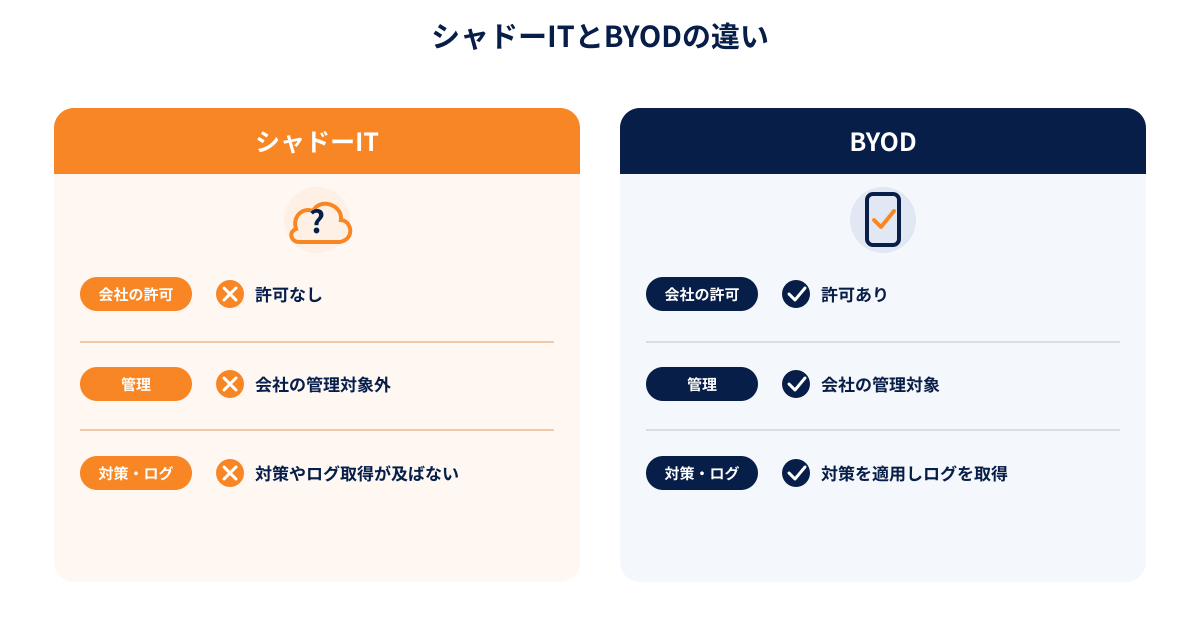
BYOD(Bring Your Own Device)は、私物のデバイスを業務に使う点でシャドーITと似ていますが、会社が制度として許可し、管理している点で区別されます。
BYODでは利用申請やセキュリティ設定、MDM(モバイルデバイス管理)による端末管理を前提とするのが一般的です。同じ私物スマートフォンでも、会社の承認と管理のもとで使えばBYOD、無断で使えばシャドーITに分かれます。
なお、会社が公式に認めた機器やサービスは、サンクションITと呼ばれます。
シャドーAIとの関係
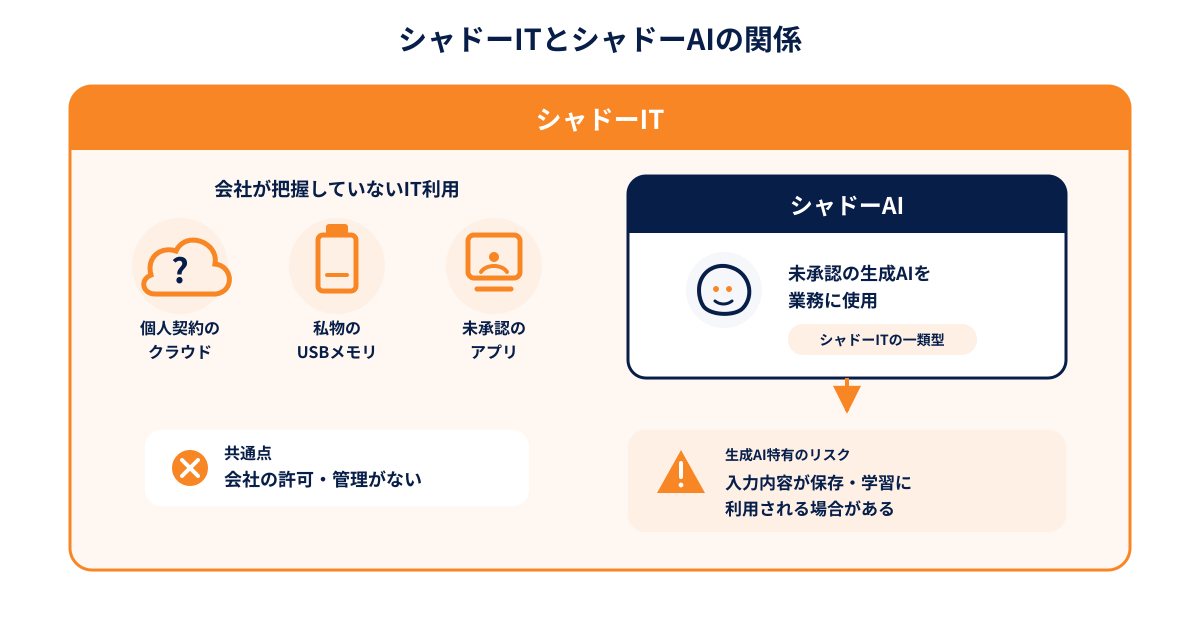
シャドーAIは、会社が許可していない生成AIサービスを従業員が業務に使う状態を指し、シャドーITの一類型にあたります。ChatGPTをはじめとする生成AIは個人アカウントで無料から使い始められるため、資料の要約や文章作成に無断で使われがちです。
入力した内容がサービス側に保存され、AIの学習に利用される場合がある点は、従来のシャドーITにはない固有のリスクといえます。
関連記事:シャドーAIとは?生成AIの無断利用が招くリスクと検知・対策を解説
シャドーITが発生する原因
SaaSの多くは個人が無料で契約でき、リモートワークの普及によって業務環境も社外へ広がりました。ここではシャドーITが発生する原因を解説します。
- 申請・承認のプロセスが重い
- 承認済みツールが現場のニーズに合っていない
- ルールが周知されず判断基準が曖昧になっている
申請・承認のプロセスが重い
新しいツールを使うために複数部署の承認や書類の作成が必要で、利用開始まで数週間かかるような環境では、目の前の締め切りを優先した従業員が申請を省略しやすくなります。
とくに無料で今すぐ使えるクラウドサービスは、承認を待つことと比べた手軽さが際立つため、無断利用への心理的なハードルが下がりがちです。申請の手間が利用のメリットを上回ると感じられた時点で、シャドーITが生まれる条件は揃っているといえるでしょう。
承認済みツールが現場のニーズに合っていない
「会社が用意したチャットツールは動作が重い」「公認のストレージでは社外との共有ができない」などの不満があると、従業員は仕事を進めるために使い慣れた別のサービスを選びます。本人に規則を破っている自覚が薄いことも多く、禁止を言い渡すだけでは行動が変わりません。
現場が求める機能と公認ツールのギャップが大きいほど、シャドーITの発生する余地は広がります。
ルールが周知されず判断基準が曖昧になっている
どのサービスが許可されていて何が禁止なのかが明文化されていない、あるいは文書はあっても従業員に届いていない企業は少なくありません。判断基準がなければ、従業員は「便利だから問題ないだろう」と自分の感覚で判断します。
入社時や退社時にセキュリティ誓約書を交わす企業は多いものの、誓約書は日々のツール選択まで縛るものではなく、それだけではシャドーITの抑止になりません。取引先から指定されたツールをそのまま使い始めるケースのように、疑問すら持たれないまま管理外の利用が広がることもあります。
悪意も自覚もない以上、使ってよいかどうかの判断を従業員任せにしない基準づくりと周知が、会社側に求められます。
シャドーITとして利用されやすいツール・デバイス
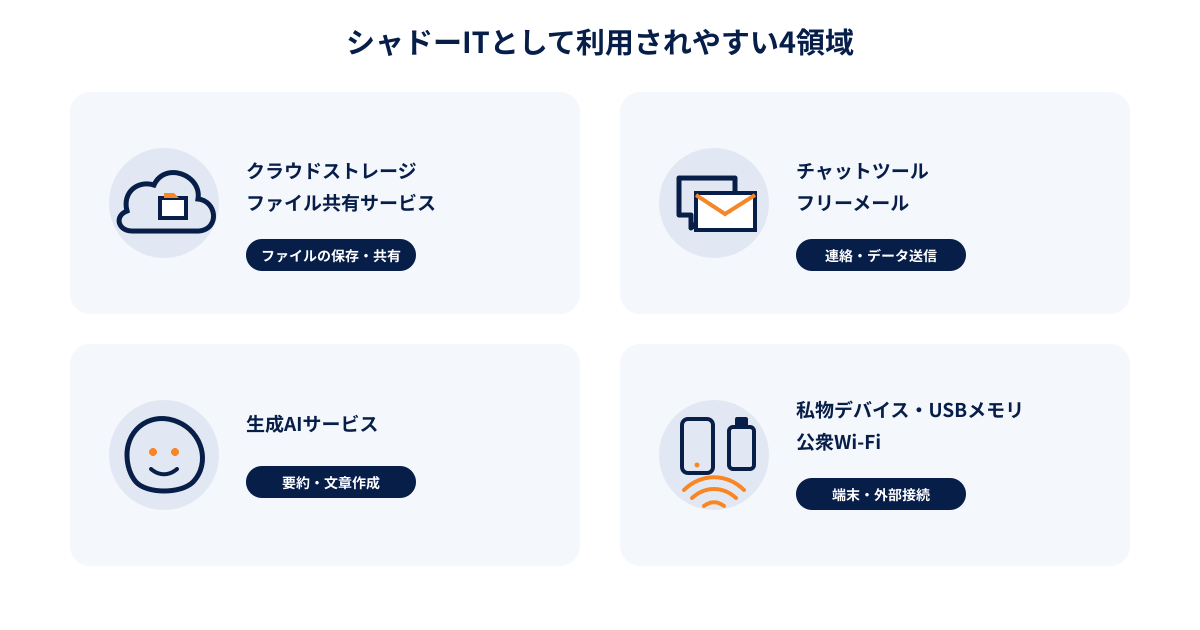
シャドーITは特定のジャンルのサービスに集中して発生します。個人利用で馴染みがあり、無料で使い始められるものほど業務に持ち込まれやすいためです。
自社の点検では、次の4つの領域から確認を始めると効率的でしょう。
- クラウドストレージ・ファイル共有サービス
- チャットツール・フリーメール
- 生成AIサービス
- 私物デバイス・USBメモリ・公衆Wi-Fi
クラウドストレージ・ファイル共有サービス
クラウドストレージ系のシャドーITは、メール添付の容量制限や、社外との共有手段が用意されていない不便さが動機になります。具体的なケースは以下です。
- 個人契約のオンラインストレージに業務ファイルを保存する
- 大容量ファイルの送付に無料の転送サービスを使う
個人アカウント上のファイルは会社から削除も追跡もできず、退職後も本人がアクセスできてしまう点が問題です。共有リンクの設定を誤れば、不特定多数が閲覧できる状態にもなり得ます。
チャットツール・フリーメール
チャット系のシャドーITは取引先とのやりとりで相手に合わせる形で始まりやすく、本人はシャドーITと認識していない場合がほとんどでしょう。具体的には以下が当てはまります。
- 個人のLINEアカウントで業務連絡を済ませる
- 社外への資料送付に個人のフリーメールを使う
業務のやりとりが個人アカウントに残るため、誤送信やアカウントの乗っ取りが起きても会社は検知できず、退職時に履歴を回収する手段もありません。
生成AIサービス
個人アカウントの生成AIツールなどに、議事録の要約やメール文面の作成を頼むケースが増えています。入力した業務情報はサービス提供者のサーバーに送信され、設定によってはAIの学習データとして扱われる可能性があります。
会社が利用を禁止していても、私物スマートフォンから使われれば社内の通信ログには残らず、発見は困難です。
関連記事:シャドーAIとは?生成AIの無断利用が招くリスクと検知・対策を解説
私物デバイス・USBメモリ・公衆Wi-Fi
上記の他にも定番のシャドーITは存在します。
- 私物のスマートフォンやPCでの業務
- 私物のUSBメモリへのデータコピー
- 外出先での公衆Wi-Fi接続
私物端末はOSやウイルス対策ソフトの状態を会社が確認できず、マルウェア感染や紛失が起きてもデータを守る手立てがありません。暗号化されていない公衆Wi-Fiでは、通信内容を盗み見られるおそれもあります。
物理的な媒体や回線は利用の痕跡がシステムに残りにくく、発覚が遅れやすい領域です。
シャドーITが引き起こすリスク
シャドーITの代表的なリスクは次の3つです。
- 情報漏洩
- マルウェア感染・アカウントの乗っ取り
- 退職者アカウントの残存
情報漏洩
個人アカウントのストレージやチャットに置かれた業務データは、共有設定のミスやアカウントへの不正ログインひとつで外部に流出します。会社の管理下であればアクセス権の制御やログによる追跡が働きますが、シャドーITにはその防波堤がありません。
流出しても発覚が遅れ、影響範囲の特定すらできないまま被害が広がるおそれがあります。
マルウェア感染・アカウントの乗っ取り
セキュリティ更新が滞った私物端末や、安全性が確認されていないツールは、マルウェアの侵入口になります。感染した私物PCが社内ネットワークに接続されれば、被害は業務システム全体へ広がりかねません。また、個人サービスでのパスワードの使い回しは、アカウント乗っ取りの温床です。
乗っ取られたアカウントに業務情報が入っていても、会社はアカウントの存在自体を知らないため、被害の把握に時間がかかります。
退職者アカウントの残存
シャドーITで使われた個人アカウントは、会社がその存在を知らないため、退職手続きの対象になりません。結果として、退職者が業務データにアクセスできる状態が退職後も続きます。
本人に悪意がなくても、競合他社への転職後に前職の資料が手元に残っていれば、営業秘密の漏洩を疑われる事態になりかねません。在職中の利用を把握できていない限り、退職のタイミングで洗い出すのは現実には難しいでしょう。
このリスクに備えるには、従業員が在職中にどのアプリケーション、WebサービスへログインしていたかをPC操作ログで定期的に確認し、記録として残しておくことが必要です。退職時の照合に使えるだけでなく、万一データの持ち出しが疑われた際の証拠にもなります。
シャドーITが原因となった情報漏洩の事例
シャドーITに起因する情報漏洩は、実際に大きな社会問題となってきました。ここでは2つの事例を取り上げます。
住民情報を保存したUSBメモリを無断で持ち出し紛失した事例
2022年6月、兵庫県尼崎市で、全市民約46万人分の個人情報を保存したUSBメモリが一時紛失しました。給付金業務の委託先関係者が、市の許可を得ないままUSBメモリにデータをコピーして持ち出し、飲酒後にかばんごと紛失したものです。
USBメモリは3日後に発見されたものの、氏名・住所・生年月日に加えて税情報や口座情報まで含まれており、市は記者会見や調査委員会の設置といった対応に追われました。
承認を経ないデータの持ち出しをその場で検知する仕組みがなかったことが、事態を防げなかった要因のひとつです。
出典:尼崎市「尼崎市USBメモリ―紛失事案に関する調査報告書」
従業員が生成AIに機密情報を入力した事例
2023年3月、韓国のサムスン電子で、従業員が機密情報をChatGPTに入力する事案が相次いだと報じられました。
半導体関連のソースコードのバグ修正を依頼した例や、会議の録音を文字起こしして議事録の作成を頼んだ例など、約20日間で3件が確認されたとされています。同社は一部部門で利用を許可し、機密を入力しないよう注意喚起もしていましたが、個々の入力内容までは統制できませんでした。
利用を許可した範囲ですらこの状況であれば、会社が存在を把握していないシャドーAIでは、流出に気付くことすら期待できません。なお、同社はこの事案を受けていったん社内での生成AI利用を禁止しましたが、2026年6月には、入力データを学習に使わない法人向けサービスの採用を経て、韓国内の全社員へ利用を解禁しています。
出典:Forbes JAPAN「サムスン、ChatGPTの社内使用禁止 機密コードの流出受け」
シャドーITの検出方法
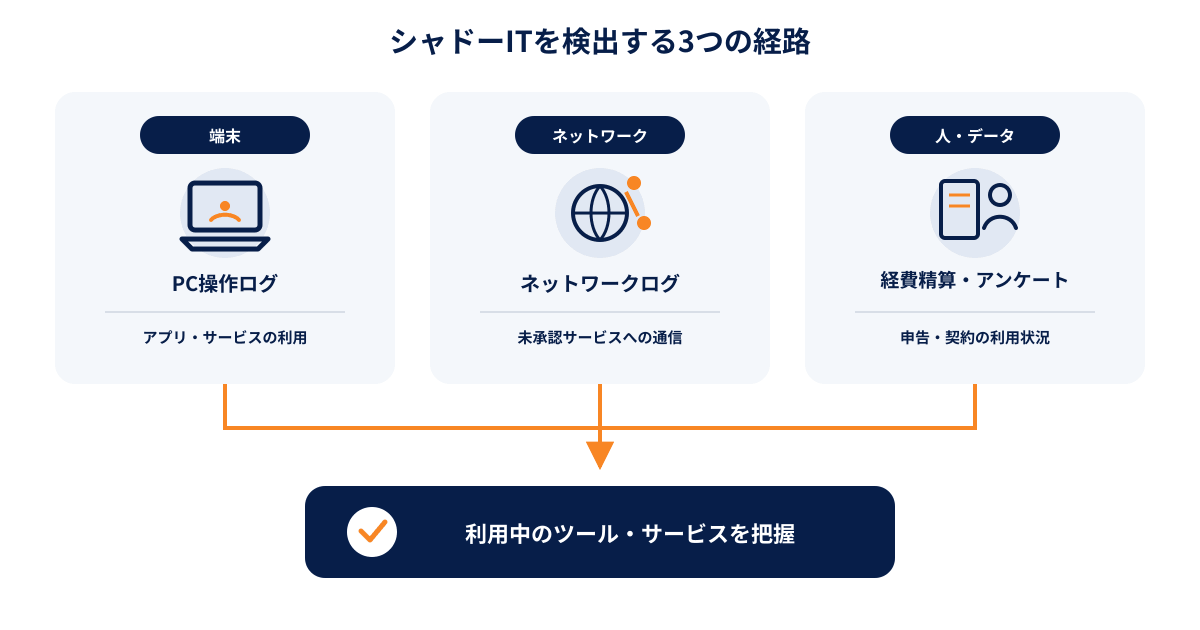
シャドーIT対策の第一歩は、自社でいま何が使われているかを把握することです。端末・ネットワーク・人の3つの経路から実態を洗い出しましょう。
- PC操作ログでアプリ・サービスの利用実態を分析する
- ネットワークログで未承認サービスへの通信を特定する
- 経費精算データやアンケートで利用実態を聞き取る
PC操作ログでアプリ・サービスの利用実態を分析する
業務PCの操作ログを取得すると、実際に使われているアプリケーションやWebサービスを端末ごとに一覧にできます。その一覧を会社が許可したツールのリストと照らし合わせ、リストにないものが見つかれば、それがシャドーITです。
操作ログには、個人のクラウドストレージへのアップロードやUSBメモリの接続など、情報の持ち出しに直結する操作も残るため、何が使われているかだけでなく、データがどこへ出ていくかまで確認できます。
関連記事:PCログとは?種類・取得方法と勤怠管理・セキュリティ対策での活用法を解説
ネットワークログで未承認サービスへの通信を特定する
社内ネットワークのプロキシログやファイアウォールのログを分析すると、社内からどの外部サービスへ通信が発生しているかを特定できます。端末側にソフトウェアを入れられない環境でも利用状況を把握できる点が利点です。
ただし、私物スマートフォンからモバイル回線で使われるサービスや、社外のテレワーク環境での利用は社内ネットワークを通らないため、この方法だけでは捕捉できません。端末側のログと組み合わせて使うことが前提になります。
関連記事:ログ管理とは?目的・種類・メリットと運用のポイントを解説
経費精算データやアンケートで利用実態を聞き取る
PC操作ログやネットワークログに残らない利用は、ログの分析だけでは見つけられません。その場合、経費精算や法人カードの明細を確認すれば、部署が独自に契約している有料SaaSを発見できます。
あわせて、業務に使っている個人サービスを匿名アンケートで聞く方法も有効です。ただし正直に答えてもらうには、申告を処罰につなげない姿勢を先に示すことが欠かせません。
ただし、経費明細に残るのは有料の契約だけで、無料サービスや私物端末の利用までは拾えません。ログ・明細・アンケートは見える範囲がそれぞれ異なるため、組み合わせて全体像をつかみます。
シャドーITを防ぐための対策
シャドーIT対策として禁止事項を並べるだけでは利用が水面下に潜るだけで、根本的な解決になりません。以下の4つを組み合わせましょう。
- 利用ルールと申請フローを整備する
- 現場のニーズに合った公認ツールを提供する
- シャドーITのリスクを従業員に教育する
- ツールで利用実態を継続的に可視化する
利用ルールと申請フローを整備する
まず、許可するサービスと禁止するサービスの基準を明文化します。判断基準が曖昧なままでは、従業員の自己判断に委ねる状態が続くためです。
あわせて、申請から承認までの期間を短縮する見直しが欠かせません。承認に数週間かかるフローを残したままルールだけを厳しくすると、かえって無断利用を助長します。基準の整備と申請スピードの改善は、必ずセットで進めましょう。
現場のニーズに合った公認ツールを提供する
シャドーITが多く使われている領域は、裏を返せば現場の需要が満たされていない領域です。検出の結果から需要を読み取り、同等の機能を持つツールを公式に提供することが、最も効果の見込める対策でしょう。
従業員から申請のあったサービスを審査のうえで許可リストに加えていく運用も、一律禁止より現実に即しています。使いたいものを正規ルートで使える環境が整えば、無断利用を選ぶ理由そのものがなくなります。
シャドーITのリスクを従業員に教育する
ルールと環境を整えても、リスクを知らないと従業員の行動は変わりません。教育では「禁止だから使わない」ではなく、個人アカウントのファイルは会社が守れないこと、生成AIへの入力内容が外部に保存されることなど、なぜ危険なのかを具体例とともに伝えます。
本記事で取り上げた尼崎市やサムスン電子のように、悪意のない日常的な判断が重大な事故につながった実例は、自分ごととして伝わりやすい教材です。年1回の研修に加えて、新しいサービスが話題になったタイミングで注意喚起を挟むと効果的でしょう。
ツールで利用実態を継続的に可視化する
ルールと教育は時間の経過とともに形骸化しやすいため、利用実態を常時把握する仕組みを構築することが大切です。代表的なツールは次の3種類で、対象に応じて使い分けます。
| ツール種別 | 主な役割 | シャドーIT対策での位置付け |
|---|---|---|
| IT資産管理ツール | 端末情報・操作ログ・アプリ利用状況の収集と一覧化 | 業務PC上の未承認アプリ・サービス利用の検出 |
| MDM | スマートフォンなどモバイル端末の管理・制御 | 私物端末やモバイル経由の利用の統制 |
| CASB | クラウドサービスへの通信の可視化・制御 | 未承認クラウドサービスへのアクセスの検出・遮断 |
中小企業がまず着手しやすいのは、業務PCを対象とするIT資産管理ツールによるログの可視化です。ツールの機能や導入時の考え方は、次の記事で解説しています。
関連記事:IT資産管理ツールとは?主な機能と導入・運用のポイントを解説
具体的な製品を比較検討したい方には、タイプ別に主要ツールをまとめた次の記事がおすすめです。
関連記事:【2026年版】IT資産管理ツールおすすめ8選を比較|機能・タイプ別の選び方を解説
シャドーITに関するよくある質問
シャドーITについて、企業の担当者からよく寄せられる質問に回答します。
シャドーITの利用は違法ですか?
シャドーITの利用そのものを直接禁止する法律はありません。ただし、結果として個人情報を漏洩させれば、個人情報保護法にもとづく報告や本人への通知といった対応義務が会社に生じる点には注意が必要です。
取引先との秘密保持契約(NDA)違反に発展する場合もあり、社内的には就業規則や情報セキュリティ規程への違反として懲戒の対象になり得ます。
LINEでの業務連絡はシャドーITにあたりますか?
会社が許可していない個人のLINEアカウントを業務連絡に使えば、シャドーITに該当します。一方、会社が導入を決めて管理しているビジネス向けサービス(LINE WORKSなど)の利用や、会社がルールを定めたうえで認めている利用は、管理下にあるため該当しません。
まとめ
シャドーITは、従業員の悪意ではなく「仕事を進めたい」という日常の判断から生まれます。だからこそ禁止だけでは抑えられず、実態の把握、原因に対応したルールと環境の整備、そして継続的な可視化までを一貫して進めることが必要です。
見方を変えれば、従業員が無断で導入したツールは、現場が本当に必要としている機能の表れでもあります。利用実態の可視化は取り締まりのためだけでなく、業務効率化のボトルネックを特定する手がかりにもなります。
とはいえ、端末ごとの利用実態を人手で追い続けるのは現実的ではありません。IT資産管理・情報漏洩対策・業務可視化を一元化したクラウドサービス「wakucone plus」なら、シャドーITの検出から対処、その先の業務改善までを一つの仕組みで運用できます。
- 業務PCのアプリケーション利用状況・操作ログを自動で収集し、未把握ツールの利用を可視化
- USBメモリへの書き出しなど、情報漏洩につながる操作を検知してアラートで通知
- 操作ログをもとにAIが業務のムダや改善ポイントを分析し、業務可視化からDX推進までを支援