


2026.10.19
情報漏洩対策SCS評価制度(セキュリティ対策評価制度)の★4とは?★3との違いと評価の内容を解説
取引先から★4への対応を求められ、★3との違いや審査の中身を調べ始めた方も多いはずです。SCS評価制度とも呼ばれるセキュリティ対策評価制度の★4は、評価機関による第三者評価を受ける評価区分で、運用開始は2027年3月頃の予定です。
本記事では★4が求める水準と★3との違い、3つの審査の内容、取得までの7ステップを解説します。
目次
セキュリティ対策評価制度の★4とは
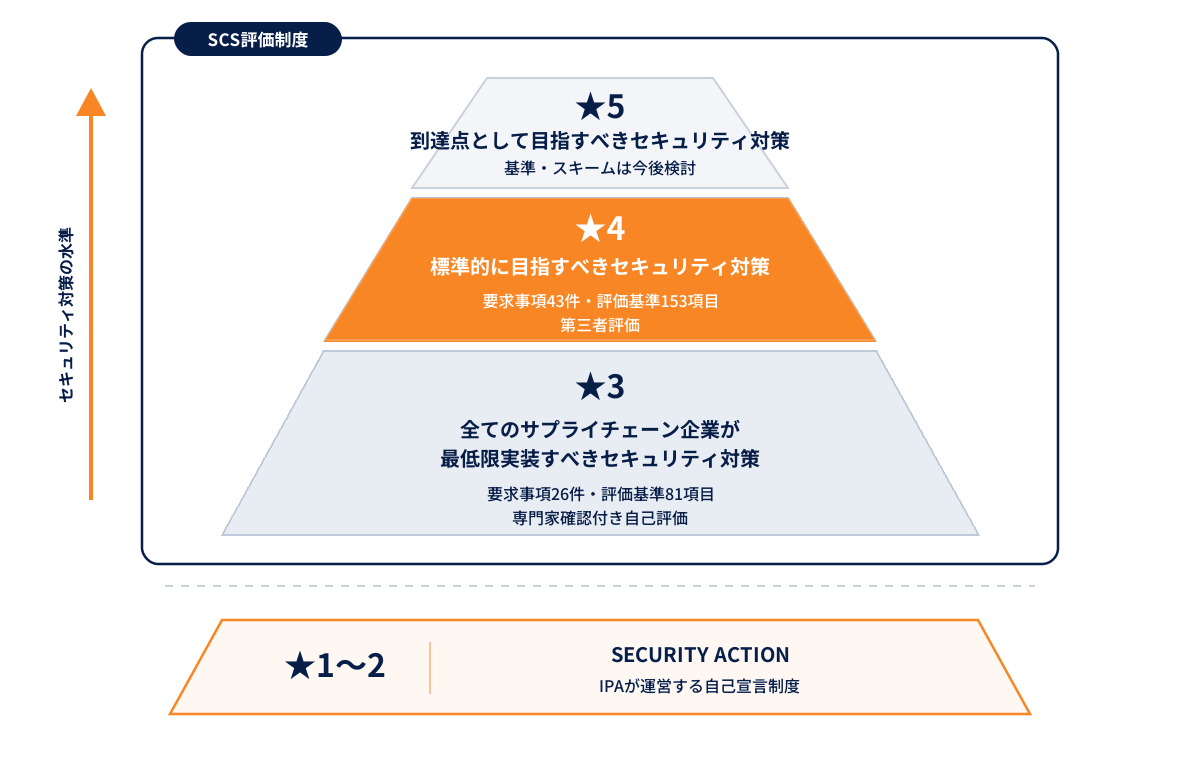
セキュリティ対策評価制度の★4は、★3の1つ上にあたる評価区分です。★3がすべてのサプライチェーン企業に最低限求められる水準なのに対し、★4は標準的に目指すべき水準と位置づけられています。
大きな違いは、攻撃を受けた後まで想定されている点です。侵入を防ぐだけでなく、取引先のデータやシステムに被害を広げないこと、自社の事業を止めないことまで求められます。
要求事項は★3の26件に対して43件、適合を判断する評価基準は153項目です。経営層の関与や取引先の管理など、組織として取り組む対策の比重が増します。
評価の方法も★3と同じではありません。★3は自社の申請で完結しますが、★4では評価機関による第三者評価を受けます。審査は文書確認・実地審査・技術検証の3つで、有効期間は3年、運用開始は2027年3月頃の予定です。
上位の区分は下位の要求事項を包括するため、★3を取得していなくても★4を申請できます。ただし求められる対策も審査も★3より多いため、まず★3で運用を固めてから★4へ進むのも1つの選択肢です。
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(P13)」
セキュリティ対策評価制度の★4と★3の違い
★3と★4の違いは、対策する項目の数、評価の方法、有効期間の3つです。全体を表で比較したうえで、それぞれの違いをみていきましょう。
- 対策すべき項目の数がおよそ2倍に増える
- 自己評価ではなく第三者の審査を受ける
- 有効期間は3年だが自己評価は毎年提出する
| 比較項目 | ★3 | ★4 |
|---|---|---|
| 要求事項 | 26件 | 43件 |
| 評価基準 | 81項目 | 153項目 |
| 評価の方法 | 専門家確認付き自己評価 | 評価機関による第三者評価 |
| 審査の内容 | 文書確認のみ | 文書確認・実地審査・技術検証 |
| 有効期間 | 1年 | 3年 |
| 有効期間中の義務 | 毎年、専門家の確認を受けて更新 | 毎年、自己評価を評価機関へ提出 |
| 登録料 | 10,000円(1年分)※2028年4月以降は20,000円 | 60,000円(3年分) |
| 審査・確認の費用 | 外部の専門家へ依頼する場合は契約による | 評価機関との契約による |
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」
出典:IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS 評価制度)基本規程」
対策すべき項目の数がおよそ2倍に増える
要求事項は★3の26件から43件に、適合を判断する評価基準は81項目から153項目と、確認する項目の数はおよそ2倍になります。増えるのは★4だけを対象とする要求事項17件だけでなく、★3と共通の要求事項の中でも評価基準が72項目積み増しされます。
たとえば情報機器などの把握(3-1-1)は★3と共通の要求事項ですが、★4ではスマートデバイスと、重要なシステムの設定情報が把握の対象に加わります。要求事項の件数だけを数えると、こうした共通項目の中で増える分が数字に表れません。★4の負担は、評価基準の単位で見積もりましょう。
自己評価ではなく第三者の審査を受ける
★3と★4では、評価をする主体が異なります。★3は自己評価が基本で、自社で評価した結果にSCSセキュリティ専門家の確認と署名を受け、自社がそのまま申請する流れです。一方★4では自己評価の結果を評価機関に提出し、適合かどうかの判断は自社ではなく評価機関が実施します。
審査の中身も変わります。★3の審査は提出書類の文書確認だけです。★4ではこれに実地審査と技術検証が加わり、評価の対象は自社が定めた適用範囲の中からサンプリングで選ばれます。なお、評価結果に虚偽などの不正が発覚した場合に登録が取り消される点は、★3と変わりません。
有効期間は3年だが自己評価は毎年提出する
★4の有効期間は、登録完了の通知を受けた日から3年間です。毎年更新が必要な★3より長いですが、有効期間中にやることがなくなるわけではなく、1年ごとに自己評価を実施し、その結果を評価機関へ提出する義務があります。適用範囲を変えたときなど、要求事項の達成に影響するような大きな変更があった場合は、期間の途中でも評価機関の評価を受け直します。
更新は3年ごとです。再び第三者評価を受けたうえで、有効期間が満了する前に更新を申請します。申請を済ませていれば、審査が長引いても登録の効力は審査完了まで途切れません。
出典:IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)基本規程」
セキュリティ対策評価制度の★4の取得が想定される企業
★4を目指すべきかどうかは、会社の規模ではなく、取引先から何を預かり、どのような取引を受けているかで決まります。制度構築方針が★4の想定脅威として挙げる2つの取引の姿から、自社が該当するかを確認しましょう。
- 供給が止まるとサプライチェーン全体に影響する取引を受けている
- 漏えいすると第三者に大きな被害が及ぶ機密情報を預かっている
なお★3の取得と迷う場合は、以下の記事もあわせてご確認ください。
関連記事:SCS評価制度(セキュリティ対策評価制度)★3とは?取得の手順とセキュリティ専門家の要件を解説
供給が止まるとサプライチェーン全体に影響する取引を受けている
1つ目は、自社への攻撃で供給が止まると、サプライチェーン全体の生産や供給に大きな影響が及ぶ取引です。代替が効かない部品や役務の供給元、取引先の基幹システムに直接接続して作業する委託先などが当てはまります。
制度が想定しているのは、発注側の企業が取引の条件や契約の中で「★4を取得してほしい」と求める使われ方です。該当する取引を受けている企業には、事業を止めないための備えや取引先の対策状況の把握など、サプライチェーンの中での役割に応じた対策が求められます。
漏えいすると第三者に大きな被害が及ぶ機密情報を預かっている
2つ目は、漏えいした場合に第三者へ大きな被害が及ぶ機密情報を預かる取引です。設計図のように代替の効かない技術情報や、取引先の顧客情報を扱う場合が該当します。
こうした情報を預ける側にとって、委託先のセキュリティ対策は取引を決める判断材料の1つです。発注側が契約の条件として★4を提示した場合、対応できなければ取引の機会そのものを逃すおそれがあります。反対に★4を取得して登録組織台帳に掲載されれば、対策の水準を取引先へ客観的に示せます。
セキュリティ対策評価制度の★4で追加される要求事項
★4で増える対策は、★4だけを対象とする要求事項17件と、★3と共通の要求事項に加わる評価基準72項目の2層です。ここでは17件の要求事項を中心に、追加の方向性を3つに分けてみていきます。
- 経営層の関与と全社員への教育が求められる
- 多要素認証の範囲が広がりログの取得が加わる
- 取引先の対策状況の把握まで求められる
経営層の関与と全社員への教育が求められる
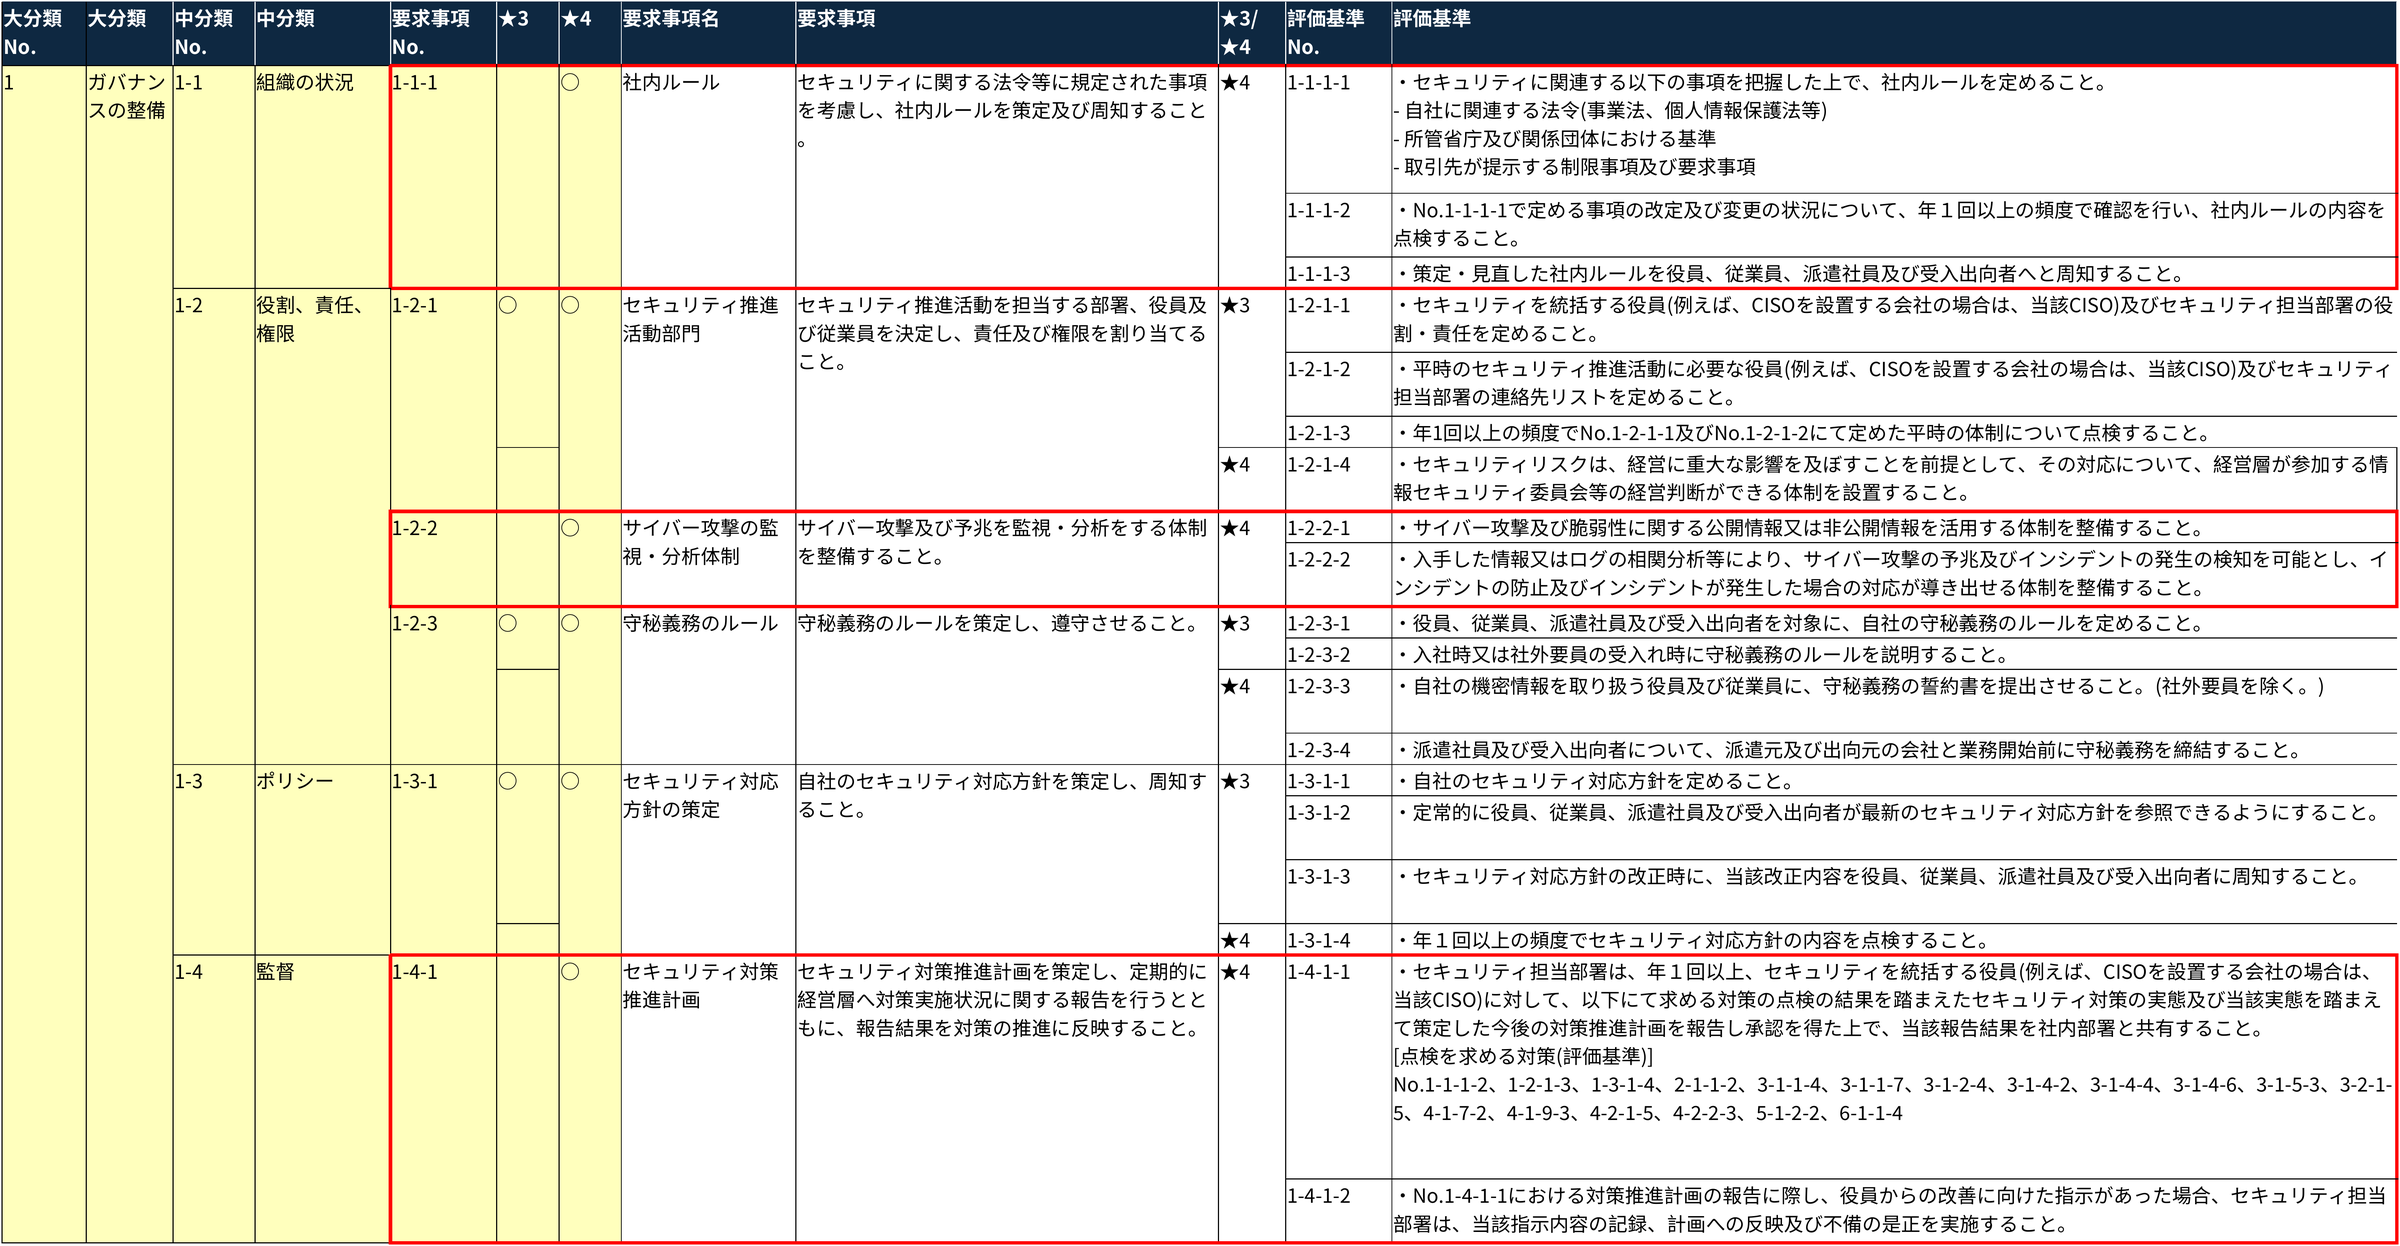
★4では、社内ルール(1-1-1)、サイバー攻撃の監視・分析体制(1-2-2)、セキュリティ対策推進計画(1-4-1)という、組織の体制づくりに関わる3件が要求事項に加わります。
▲出典:経済産業省「★3・★4要求事項及び評価基準」を加工して作成
このうちセキュリティ対策推進計画(1-4-1)では、担当部署が年1回以上、統括する役員に対策の実態と今後の計画を報告し、役員から改善の指示があれば記録に残して計画へ反映します。担当部署の取り組みを経営層が把握し、指示する体制そのものが評価の対象です。
教育の範囲も広がります。★3で求められるのはインシデント対応に関する教育・訓練だけですが、★4では全社員を対象とするセキュリティの教育・研修(4-2-1)が加わります。
多要素認証の範囲が広がりログの取得が加わる
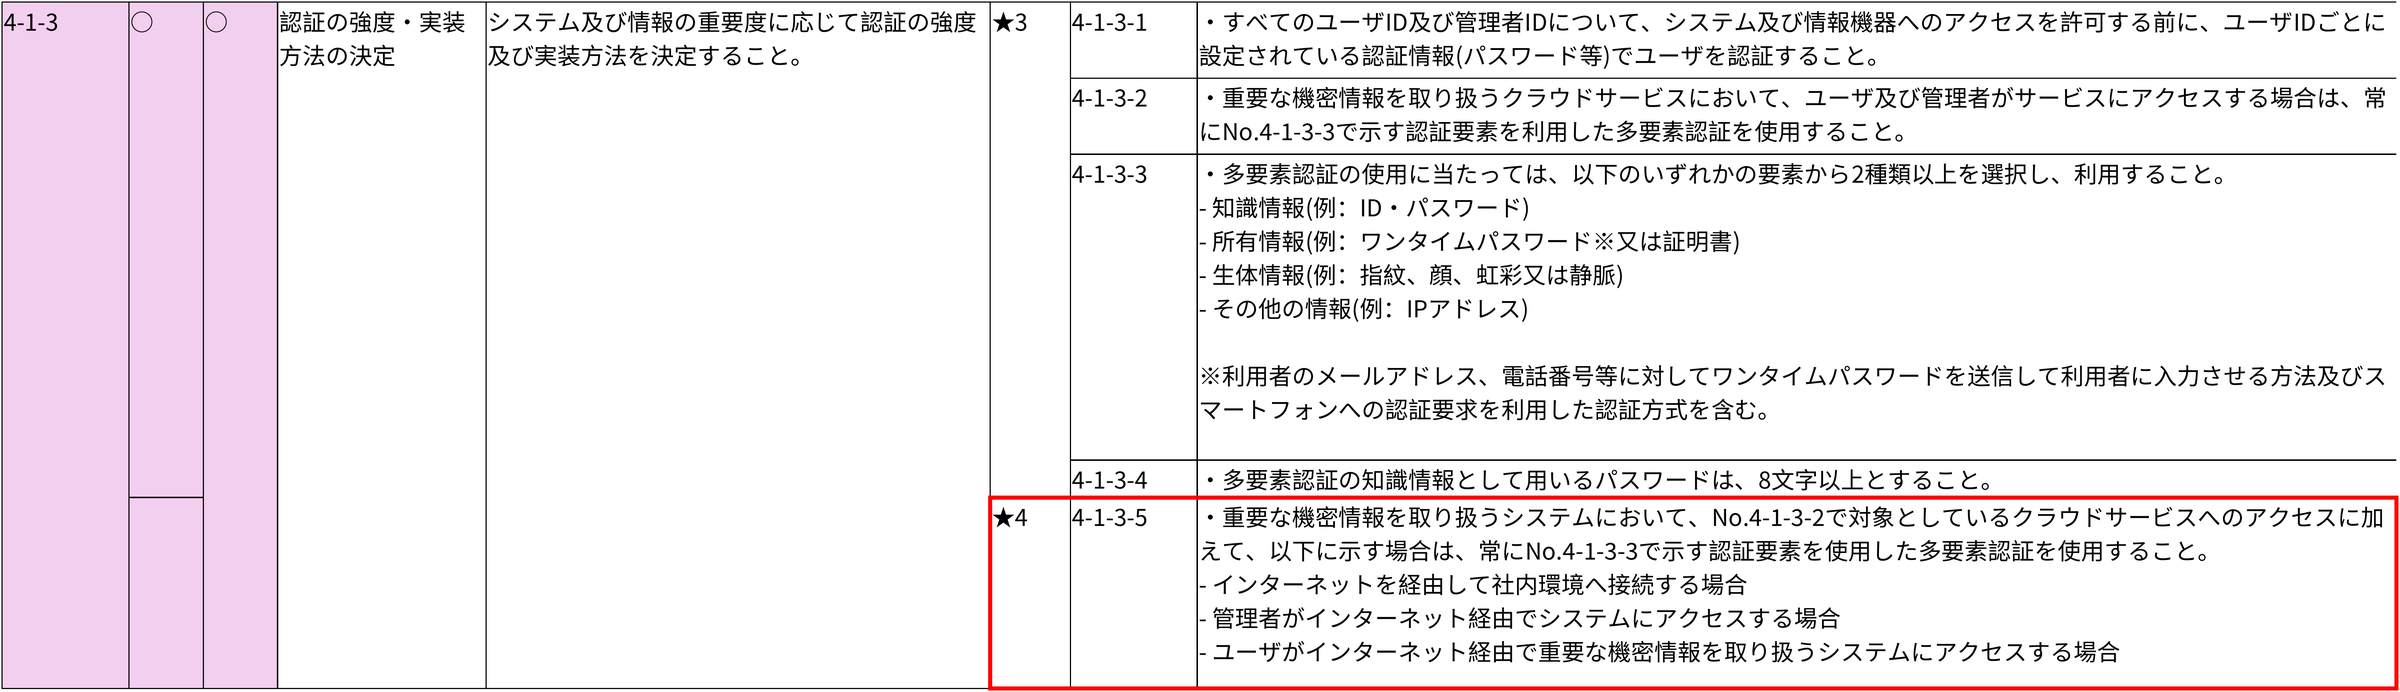
多要素認証の対象は、★3では重要な機密情報を扱うクラウドサービスへのアクセスだけです。★4では、重要な機密情報を扱うシステムについて、次の場合にも多要素認証が必要になります(4-1-3-5)。
- インターネット経由で社内環境へ接続する場合
- 管理者がインターネット経由でシステムにアクセスする場合
- ユーザーがインターネット経由でシステムにアクセスする場合
▲出典:経済産業省「★3・★4要求事項及び評価基準」を加工して作成
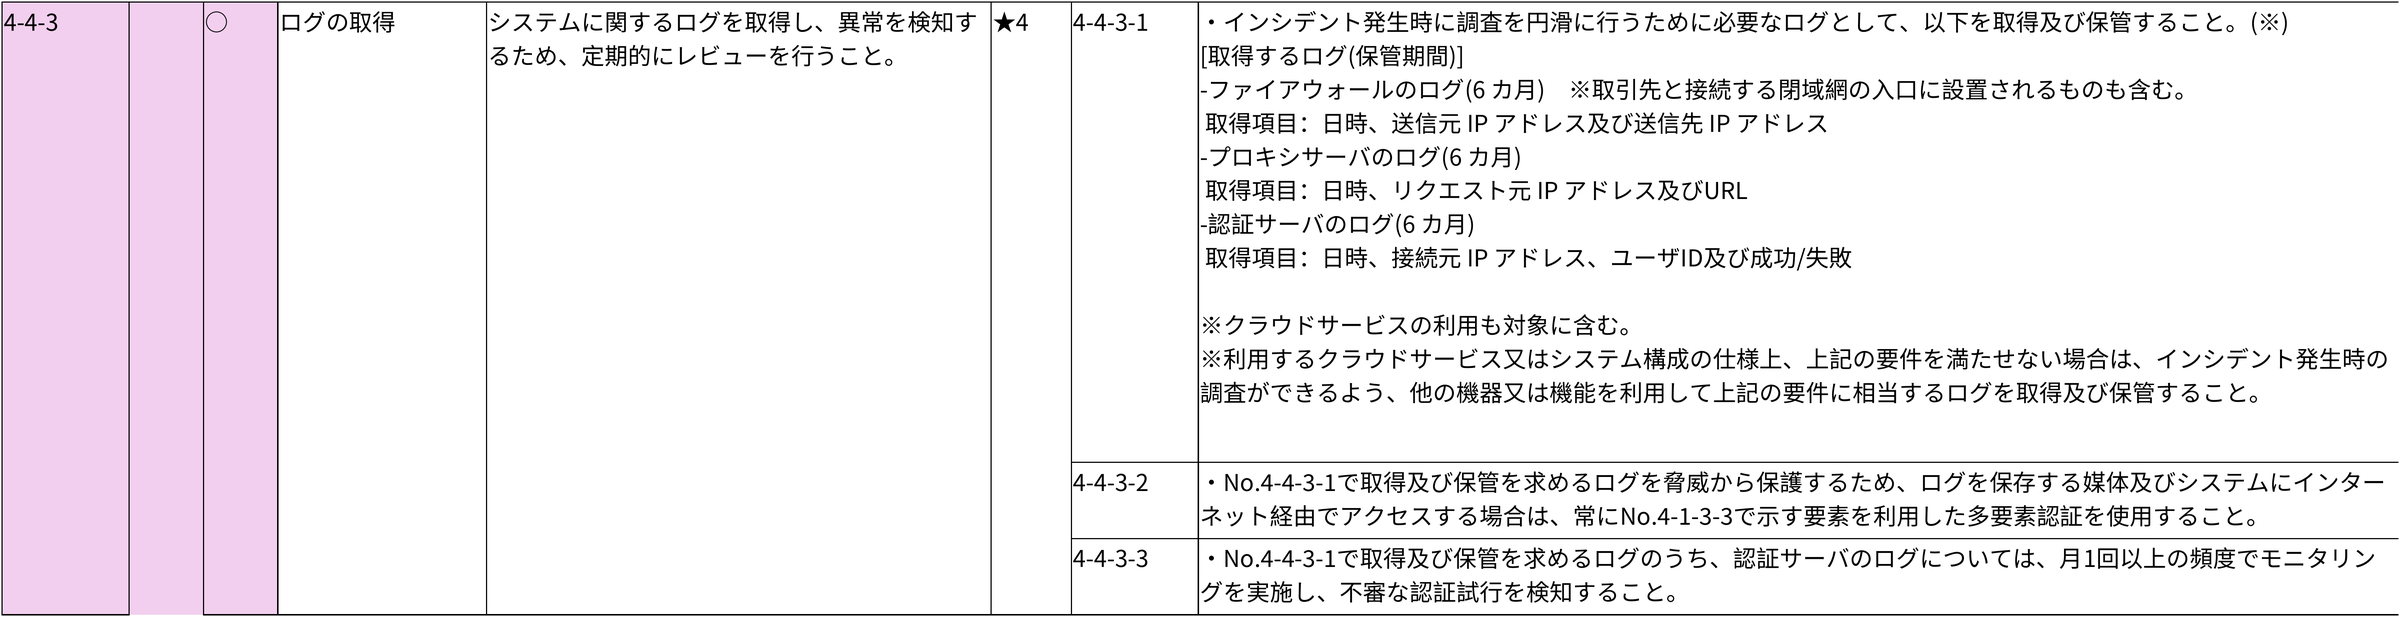
ログの取得(4-4-3)は、★4だけに課される要求事項です。ファイアウォールなどのログを取得・保管したうえで、認証サーバのログは月1回以上モニタリングし、不審な認証試行を検知する運用までが評価基準に入ります。
▲出典:経済産業省「★3・★4要求事項及び評価基準」を加工して作成
関連記事:ログ監視とは?目的や対象ログ・ツールの選び方をまとめて解説
資産の把握(3-1-1)は★3と共通の要求事項ですが、★4ではスマートデバイスと重要なシステムの設定情報まで対象に加わります。さらに、会社支給パソコンで利用を許可するソフトウェアの一覧を作り、インストール状況を年1回以上点検すること(5-1-2)も★4の対象です。
この点検を、端末ごとのインストール状況をExcelへ手作業で転記して突き合わせる方法で行うと、膨大な時間がかかります。一覧の作成や点検を自動化する仕組みは、以下の記事で解説しています。
関連記事:IT資産管理ツールとは?主な機能と導入・運用のポイントを解説
関連記事:【2026年版】IT資産管理ツールおすすめ8選を比較|機能・タイプ別の選び方を解説
取引先の対策状況の把握まで求められる
取引先管理では、自社を守る対策から一歩進み、取引先側の状態を把握する対策が加わります。重要な機密情報を提供・共有するなどの条件に該当する子会社や取引先を対象に、年1回以上の頻度で対策状況を把握すること(2-1-3)が求められます。
契約終了時における機密情報の回収・破棄(2-1-5)や、取引先との情報共有ルール(4-3-3)も★4で加わる要求事項です。★4は、受注側として守られるだけでなく、発注側としてサプライチェーンを管理する立場まで含めた水準だと分かります。
★4のみの17件では、このほかサーバ設置エリアへの入退室管理やデータの暗号化、サポート期限の切れたOSへの対策なども対象です。43件すべての内訳と分野ごとの中身は、以下の記事で確認できます。
関連記事:セキュリティ対策評価制度のチェックリスト|★3・★4の全43項目を解説
43件の要求事項のうち、wakucone plusで対応できる項目を一覧にした資料もご用意しています。無料でダウンロードできますので、自社の対策を進める際にご活用ください。
関連資料:今さら聞けない!SCS評価制度とは? wakucone plusで対応できる要求事項一覧つき
セキュリティ対策評価制度の★4で受ける3つの審査
★4の審査は、評価機関と技術検証事業者が3種類の方法で実施します。評価の対象は、自社が定めた適用範囲の中からサンプリングで選ばれる想定です。それぞれの中身と所要期間の目安をみていきましょう。
- 文書確認
- 実地審査
- 技術検証
文書確認
文書確認は、提出した自己評価の結果を対象とする書類の審査です。記載内容に矛盾がないか、評価基準からみて十分な事項が示されているかが確認されます。所要期間は1日から2日程度の想定です。
★3の審査はこの文書確認だけで完結しますが、★4では通過後に実地審査と技術検証へ進みます。つまり★4の文書確認は、後続の審査の土台になる位置づけです。自己評価の段階で、どの評価基準にどの社内文書や記録が対応するかまで書き分けておくと、実地審査で証跡を求められたときに迷いません。
実地審査
実地審査は、登録希望組織へのヒアリングと、規程や操作画面などの確認による評価です。リモートでの実施も可能とされており、所要期間は事前準備と報告書作成を除いて1日から2日程度になります。
対象になるのは、相対的に重要性が高いと考えられる対策事項です。制度構築方針が確認事項の例として挙げるのは次の3点です。
- 脆弱性の管理体制、管理プロセス
- セキュリティインシデント対応手順
- 事業継続要件に沿った復旧準備
いずれも、文書が存在するだけでは足りません。運用されている実態を証跡で示すことになります。点検や訓練の記録を日頃から残していれば、審査のために証跡を用意し直す手戻りを避けられます。
技術検証
技術検証は、インターネットに公開している機器のうち、脆弱性を悪用されると内部へ侵入されるリスクが高い機器を対象とする脆弱性検査です。対象の例としてVPN装置やルータが挙げられており、既知の脆弱性の悪用など一般的な攻撃パターンが試行されます。
検証の対象となる評価基準は4-4-4-3で、所要期間は事前準備と報告書作成を除いて1日から2日程度です。なお、直近に実施した脆弱性検査の結果に相当する証跡の提出と確認をもって、検証の実施に代えることも検討されています。
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」
セキュリティ対策評価制度の★4の合格基準
合格の基準は、原則としてすべての評価基準への適合です。IPAも、★3・★4の取得には定められたすべての要求事項・評価基準を満たす必要があると回答しており、一部を満たさないまま部分的に取得する仕組みはありません。
ただし、不適合が見つかった時点で不合格が確定するわけではありません。指摘から一定期間内(例として、評価機関から指摘事項が通知されて1か月以内)に是正報告を提出し、内容について了承を得られれば★4を取得できます。
未対応の項目が審査で見つかる可能性まで含めて、是正の期間を織り込んだ計画を立てましょう。
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」
セキュリティ対策評価制度の★4を取得するまでの7ステップ
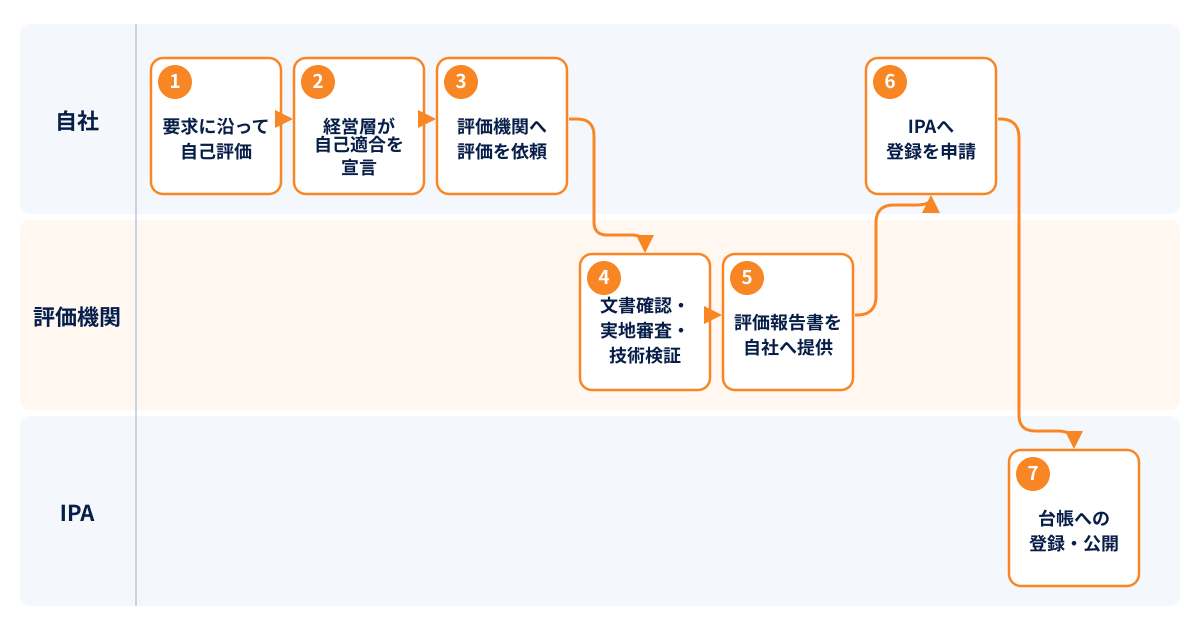
★4の登録手続は、2026年8月28日に公表された基本規程の3.2.1が7つの手順で定めています。自社が動く手順と、評価機関や制度運営機関が動く手順を区別しながら、依頼から登録までの流れを確認しましょう。
- 要求事項・評価基準に沿って自己評価を行う
- 経営層が自己適合宣言を行う
- 評価機関に自己評価の結果を提出して評価を依頼する
- 文書確認・実地審査・技術検証を受ける
- 評価機関から評価報告書を受け取る
- 適合と認められたら制度運営機関に登録を申請する
- 登録組織台帳に登録されて公開される
出典:IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS 評価制度)基本規程」
1. 要求事項・評価基準に沿って自己評価を行う
まず、★4要求事項・評価基準に基づいて自己評価を記入します。判断の単位は153項目の評価基準です。要求事項の単位で対応済みと見なすと、評価基準レベルの抜け漏れが残ります。
記入にあたっては、社内外のSCSセキュリティ専門家から支援を受けることも可能です。★3と違って専門家の確認・署名は必須ではありませんが、解釈に迷う項目を自己流で判断すると、後の第三者評価で不適合の指摘につながります。判断が割れそうな項目こそ、専門家の目を通しておきましょう。
2. 経営層が自己適合宣言を行う
次に、経営層が自己適合宣言を行います。★3では専門家の確認と署名を経てから宣言しますが、★4では評価機関へ依頼する前の段階で宣言します。自己評価の結果を、会社として引き受ける手続きです。担当部署だけでは完結しないため、経営層には制度の検討段階から情報を共有しておきましょう。
3. 評価機関に自己評価の結果を提出して評価を依頼する
自己適合宣言を含む自己評価の結果を評価機関に提出し、第三者評価を依頼します。依頼できる評価機関の一覧は、IPAのサイトで2026年12月末頃から公表される予定です。
運用開始の2027年3月頃まで、一覧の公表からは3か月程度しかありません。公表を待ってから動き出すのではなく、自己評価の記入と証跡の整備は先に済ませておきましょう。
4. 文書確認・実地審査・技術検証を受ける
評価機関による文書確認・実地審査・技術検証を受けます。各審査の所要期間は1日から2日程度ですが、証跡の準備やヒアリングの受け入れ調整を含めると、実際の負担は審査の当日だけにとどまりません。前述の3つの審査の内容に沿って、証跡をすぐ提示できる状態を整えておきましょう。
5. 評価機関から評価報告書を受け取る
評価機関は、要求事項・評価基準への適合状況を判断し、その結果を評価報告書として提供します。不適合の指摘があった場合も、一定期間内に是正報告を提出して了承を得られれば、★4を取得する道が閉ざされるわけではありません。
6. 適合と認められたら制度運営機関に登録を申請する
評価の結果、適合と認められたら、制度運営機関であるIPAに★4の登録を申請します。申請の書式や提出方法は2026年10月頃に公開される予定です。★4の登録料は60,000円(3年分)で、登録の受付は2027年3月以降に始まる予定です。
7. 登録組織台帳に登録されて公開される
申請内容に問題がなければ、登録組織台帳に登録され、遅滞なく公開されます。有効期間は登録完了の通知を受けた日から3年間で、期間中は毎年の自己評価の提出が必要です。取引先は台帳を確認すれば、個別に問い合わせなくても登録の状況を把握できるようになります。
セキュリティ対策評価制度の★4の評価を依頼する評価機関
★4の評価の依頼先は、指定委員会の審査を経て指定された評価機関のみです。2026年10月時点で一覧は公表されていませんが、指定に向けた手続きはすでに動いています。依頼する側の視点で押さえておきたい2点をみていきましょう。
- 評価機関の一覧は2026年12月末頃から公表される
- 技術検証を含めて依頼の窓口は評価機関になる
評価機関の一覧は2026年12月末頃から公表される
評価機関の一覧は、IPAの「SCSセキュリティ専門家・評価機関」ページで2026年12月末頃より公表される予定です。運用開始が2027年3月頃と見込まれることを踏まえると、依頼先を比較して選べる期間は3か月程度にとどまります。
指定に向けた準備は進んでいます。評価機関が満たすべき要件(公平性の確保や品質管理、評価要員の専門性など)を定めた評価機関指定基準(SCS-310)が2026年9月11日に公表され、同月18日には評価機関・技術検証事業者の新規申請の募集が始まりました。審査を担う側の体制づくりが、一覧の公表に向けて動いている段階です。
出典:IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS 評価制度)評価機関指定基準」
技術検証を含めて依頼の窓口は評価機関になる
技術検証の実施主体は、評価機関が自ら実施する場合と、評価機関から委託を受けた技術検証事業者が実施する場合の2通りです。どちらの形でも検証の結果は評価機関に連携されるため、登録を希望する組織が依頼する窓口は評価機関の1つに絞られます。
注意したいのは、取得を支援するコンサルティングと評価の関係です。同一の法人が第三者評価とコンサルティングなどの技術的支援の双方を実施することは必ずしも否定されないとされる一方、その際に満たすべき中立性や公平性の要件は今後詳細化される予定です。支援を受けている事業者へ評価まで依頼できるかは、要件の公表を待って判断する必要があります。
セキュリティ対策評価制度の★4に関するよくある質問
最後に、★4の検討段階で寄せられる質問に、2026年10月時点の公表内容に沿って回答します。制度の詳細化は現在も進んでいるため、最新の情報はIPAの公式サイトで確認しましょう。
★4の審査費用はいくらかかりますか?
IPAに支払う★4の登録料は60,000円(3年分・消費税込み)で、2028年4月以降も同額です。★3の登録料は1年分で10,000円ですが、2028年4月以降は20,000円に変わります。
一方、評価機関に支払う評価・技術検証の費用は評価機関との契約で決まるため、一覧が公表される2026年12月末頃以降に、見積もりで確認する必要があります。
出典:IPA「サプライチェーン強化に向けたセキュリティ対策評価制度 料金設定のお知らせ」
★3を取得していなくても★4を申請できますか?
申請できます。上位の区分は下位の要求事項を包括する設計のためです。ただし★4の要求事項43件には★3の26件がすべて含まれるため、★3を経ずに申請しても準備する対策の量は変わりません。
実地審査は現地で受ける必要がありますか?
現地に限られません。制度構築方針は、実地審査についてリモートでの実施も可としています。ヒアリングと規程・操作画面などの確認が中心のため、オンラインでも証跡を提示できる準備をしておきましょう。
直近に脆弱性診断を受けていれば技術検証は省略できますか?
確定していません。直近における対象機器への脆弱性検査の実施結果に相当する証跡の提出と確認をもって、検証の実施に代えることが検討されている段階です。適用できるかどうかは、今後の公表内容の確認が必要になります。
★5はいつから始まりますか?
開始時期は決まっていません。IPAは★5の要求事項・評価基準や評価スキームを検討中と回答しており、制度構築方針では、2026年度以降に実証事業で集めた意見を踏まえて具体化していく予定とされています。
まとめ
セキュリティ対策評価制度の★4は、供給停止や情報漏えいの影響が大きい企業が標準的に目指す評価区分です。★を取得できるかどうかは、評価機関が文書確認・実地審査・技術検証の3つの審査で判断します。有効期間は3年で、期間中も毎年自己評価の提出が必要です。
2026年10月時点では、評価機関の選定や申請方法の詳細は公表待ちの段階です。一方で要求事項・評価基準と基本規程は公表済みのため、自社の現状との照合と証跡づくりには今から着手できます。
★4では、許可するソフトウェアの一覧作成と年1回以上の点検(5-1-2)や、ログの取得・保管(4-4-3)までが評価基準の対象です。実地審査では、それらが運用されている実態を証跡で示すことまで求められます。端末ごとの資産情報やインストール状況をExcelで管理する方法では、証跡をそろえるだけで膨大な時間がかかります。
★4への対応を見据えて、IT資産管理と証跡づくりの土台を整えたいとお考えなら、wakucone plusがおすすめです。
- 端末にインストールされたソフトウェアを自動で棚卸しし、挙動監視(5-1-2)が求める一覧の作成と年1回以上の点検に対応できる
- 端末の操作ログを自動で取得・保管し、日々の運用記録を点検や調査の証跡として残せる
- 最新のIT資産情報と利用状況をダッシュボードで確認でき、審査で求められる証跡を短時間で抽出・提示できる
- 専門知識がなくても扱える画面設計で、将来の★4取得を見据えた管理基盤を段階的に整えられる
なお、4-4-3が対象とするファイアウォールや認証サーバのログの取得・保管、多要素認証の導入などには別途の対応が必要です。
wakucone plusの詳細や運用イメージは、資料請求やデモでご確認いただけます。